一套平台,管好合規稽核的每一個環節
從法規標準到結案報告,十二項核心能力,讓顧問、受稽單位與稽核員在同一個地方協作。
01
合規框架與資源庫
把法規標準變成可以重複使用的工作範本
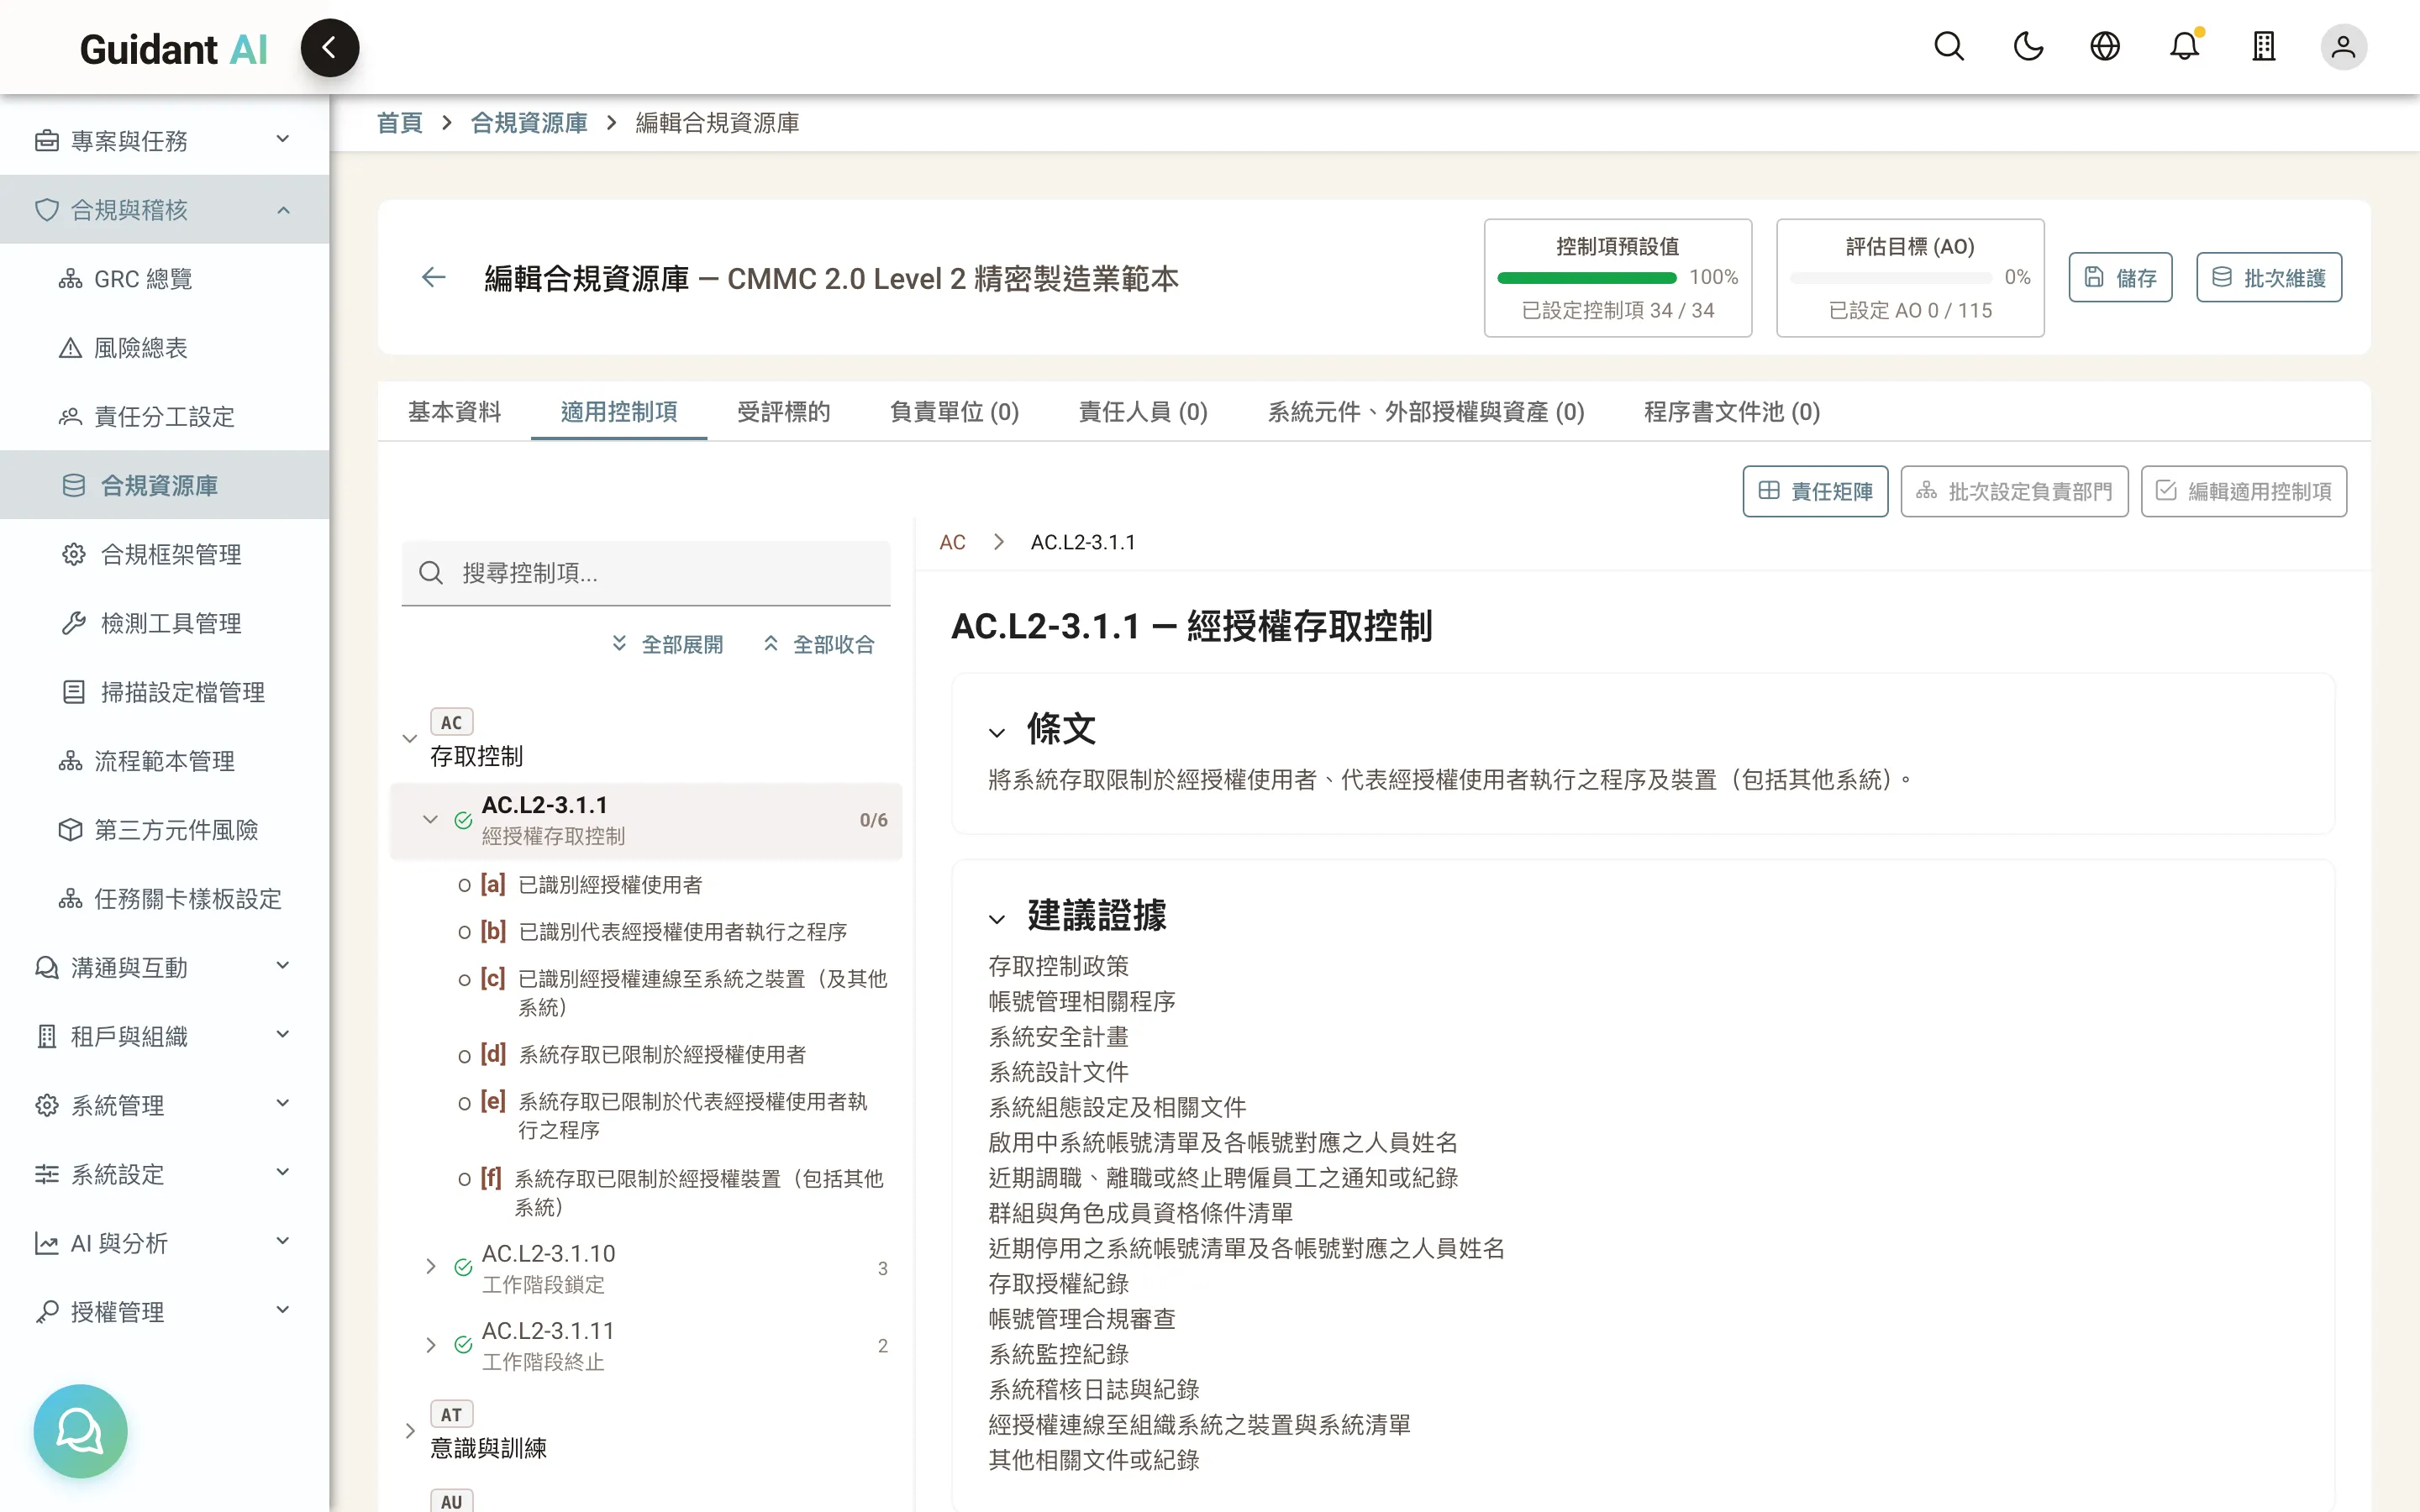
法規條文很長,真正要做事的時候需要的是「這一條要檢查什麼、要什麼證據」。Guidant AI 內建主流合規框架,並讓顧問把自己的專業整理成「資源庫」,下一個客戶直接套用。
- 內建框架:CMMC 2.0、ISO/IEC 27001:2022、歐盟 CRA;可從官方 PDF 解析匯入新的框架版本
- 資源庫:控制項選集、系統安全計畫範本、稽核流程範本、表單設定,一次建好、不同專案重複使用
- 評估目標:每條控制項再拆成具體可檢查的評估目標,附建議證據與查核指引
02
專案與稽核生命週期
一個專案管一個框架,一輪接一輪持續管理
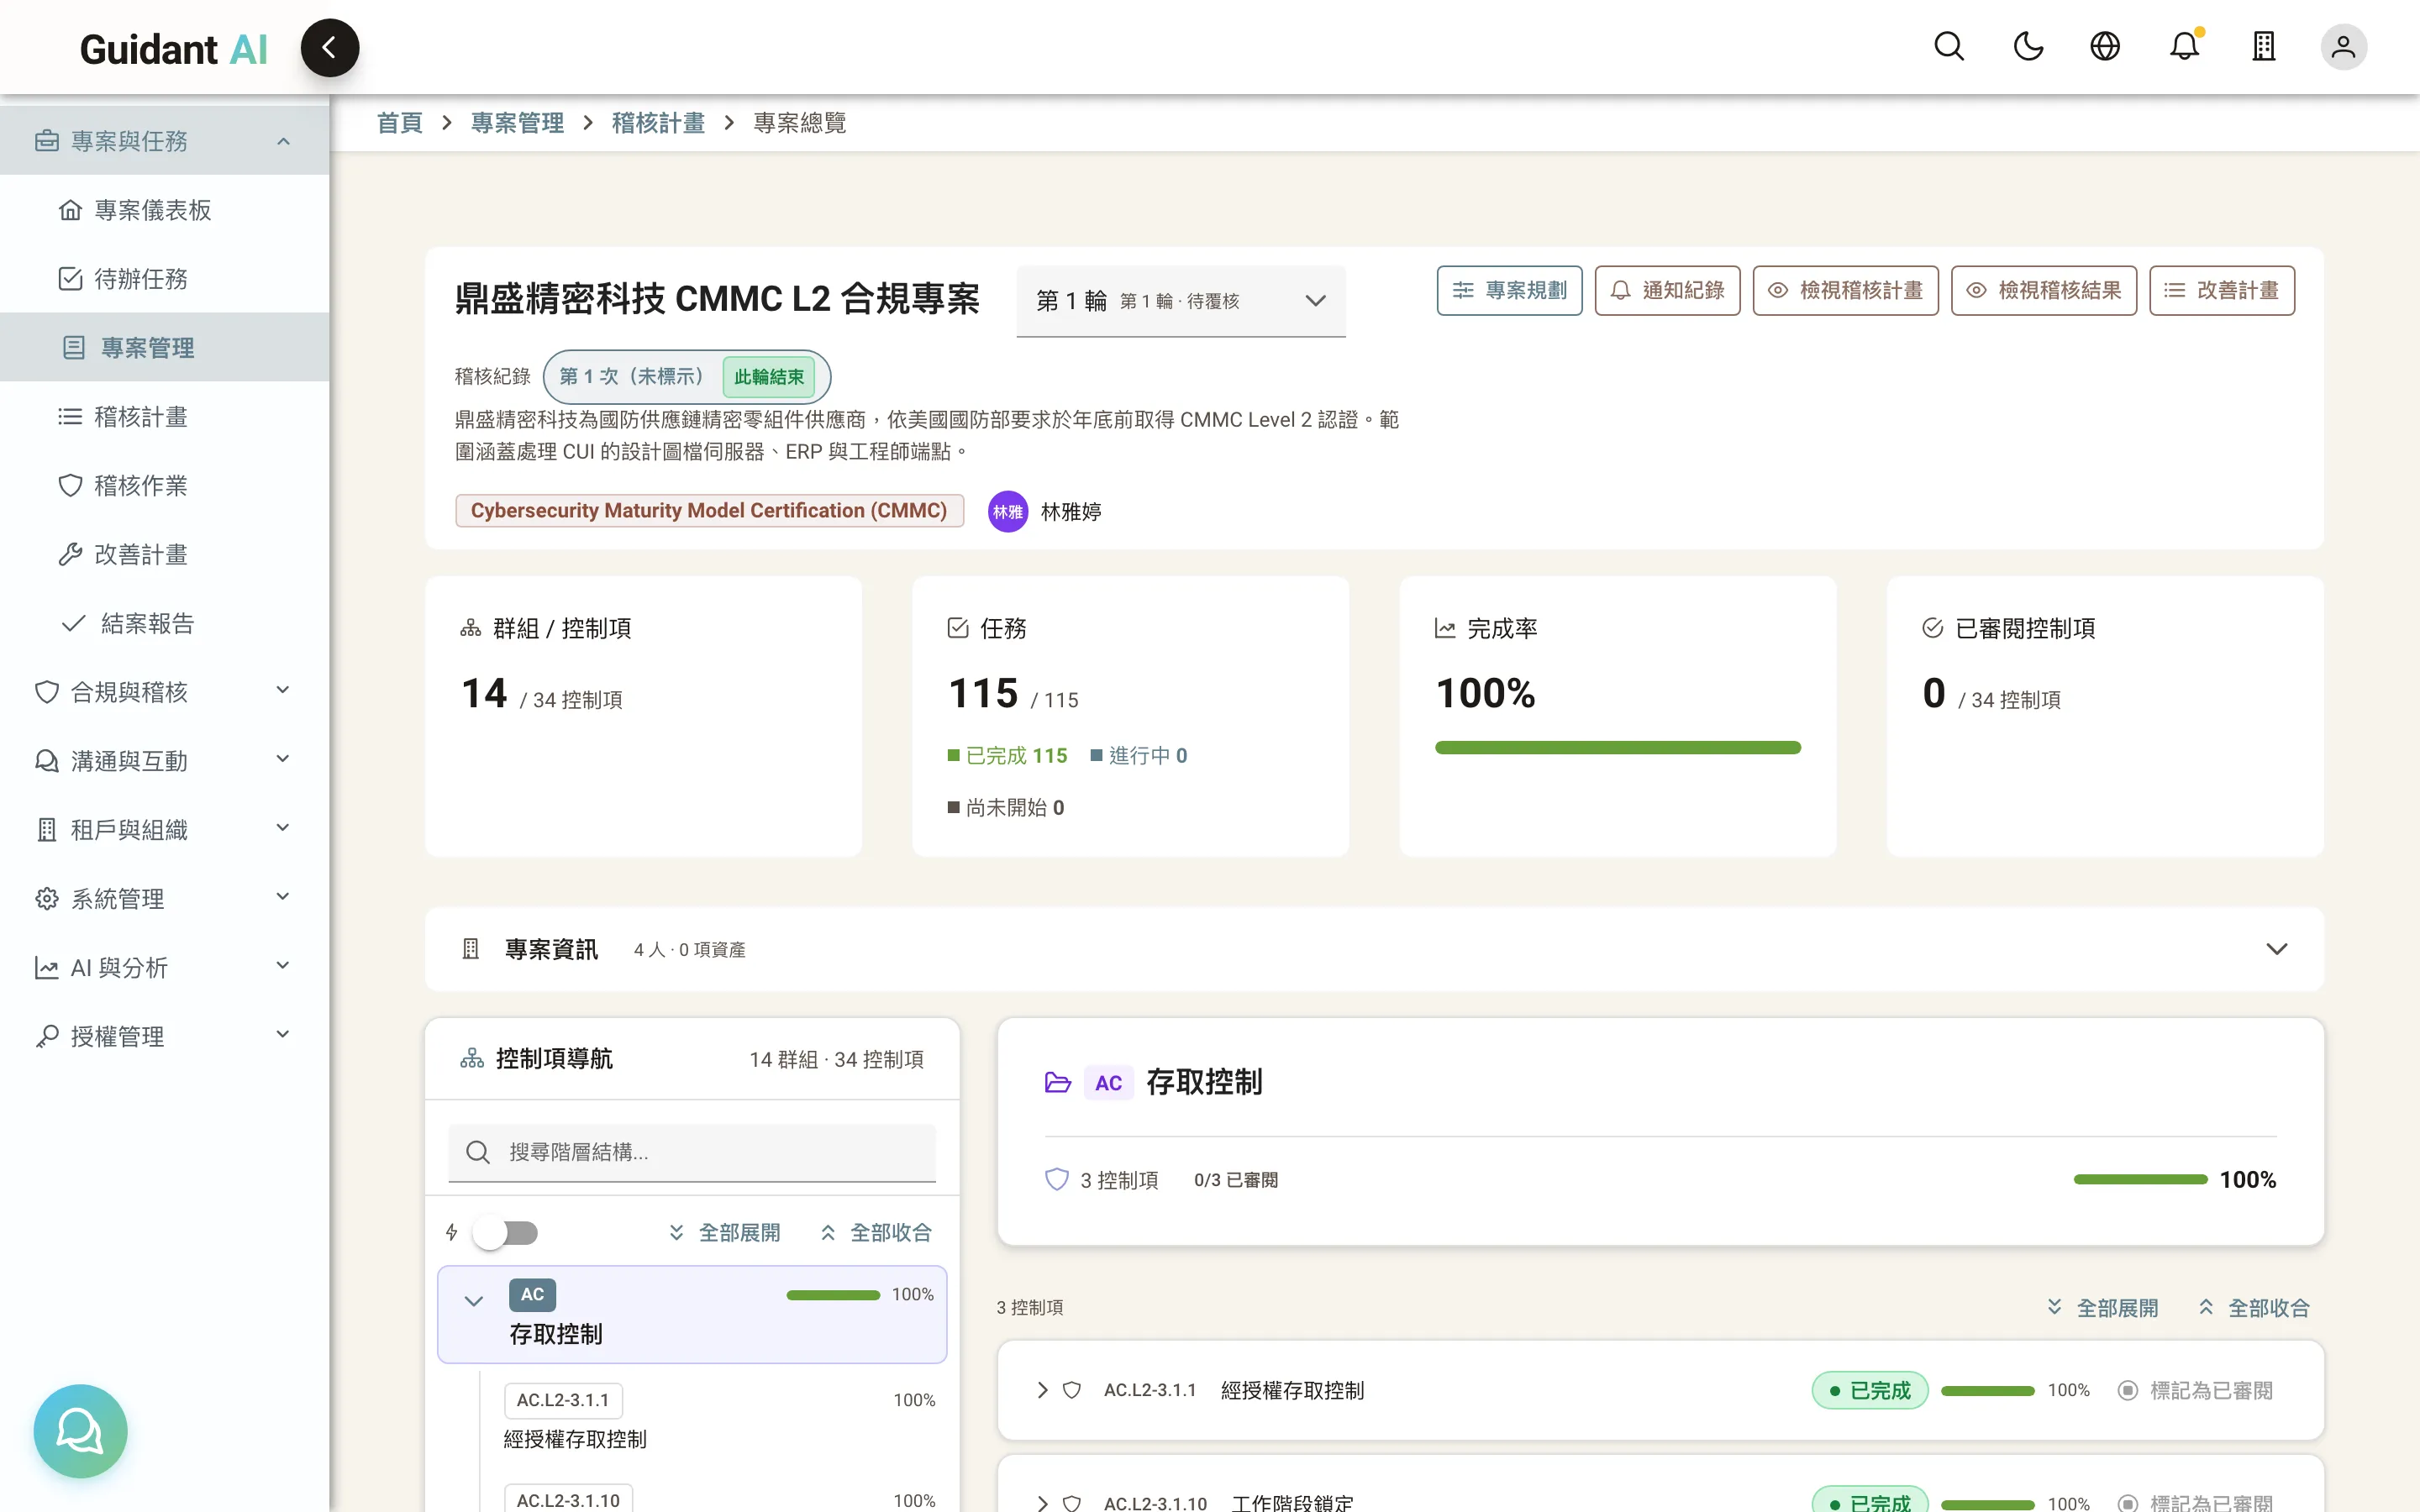
專案不會因為一次稽核結束就關閉。每一輪稽核依序走過規劃、內部稽核、外部稽核、缺失改善、結案;沒過的項目進入覆核輪,隔年再開新的一輪,上一輪的資料自動延續。
- 階段導覽:專案總覽一眼看到現在在哪個階段、下一步該做什麼
- 內外稽一輪走完:同一輪內先內部稽核、改善後再外部稽核
- 多輪覆核:沒過的項目自動縮小範圍重新驗證,歷史資料完整保留
03
系統安全計畫(SSP)
逐條說清楚:每個控制項,現在怎麼做
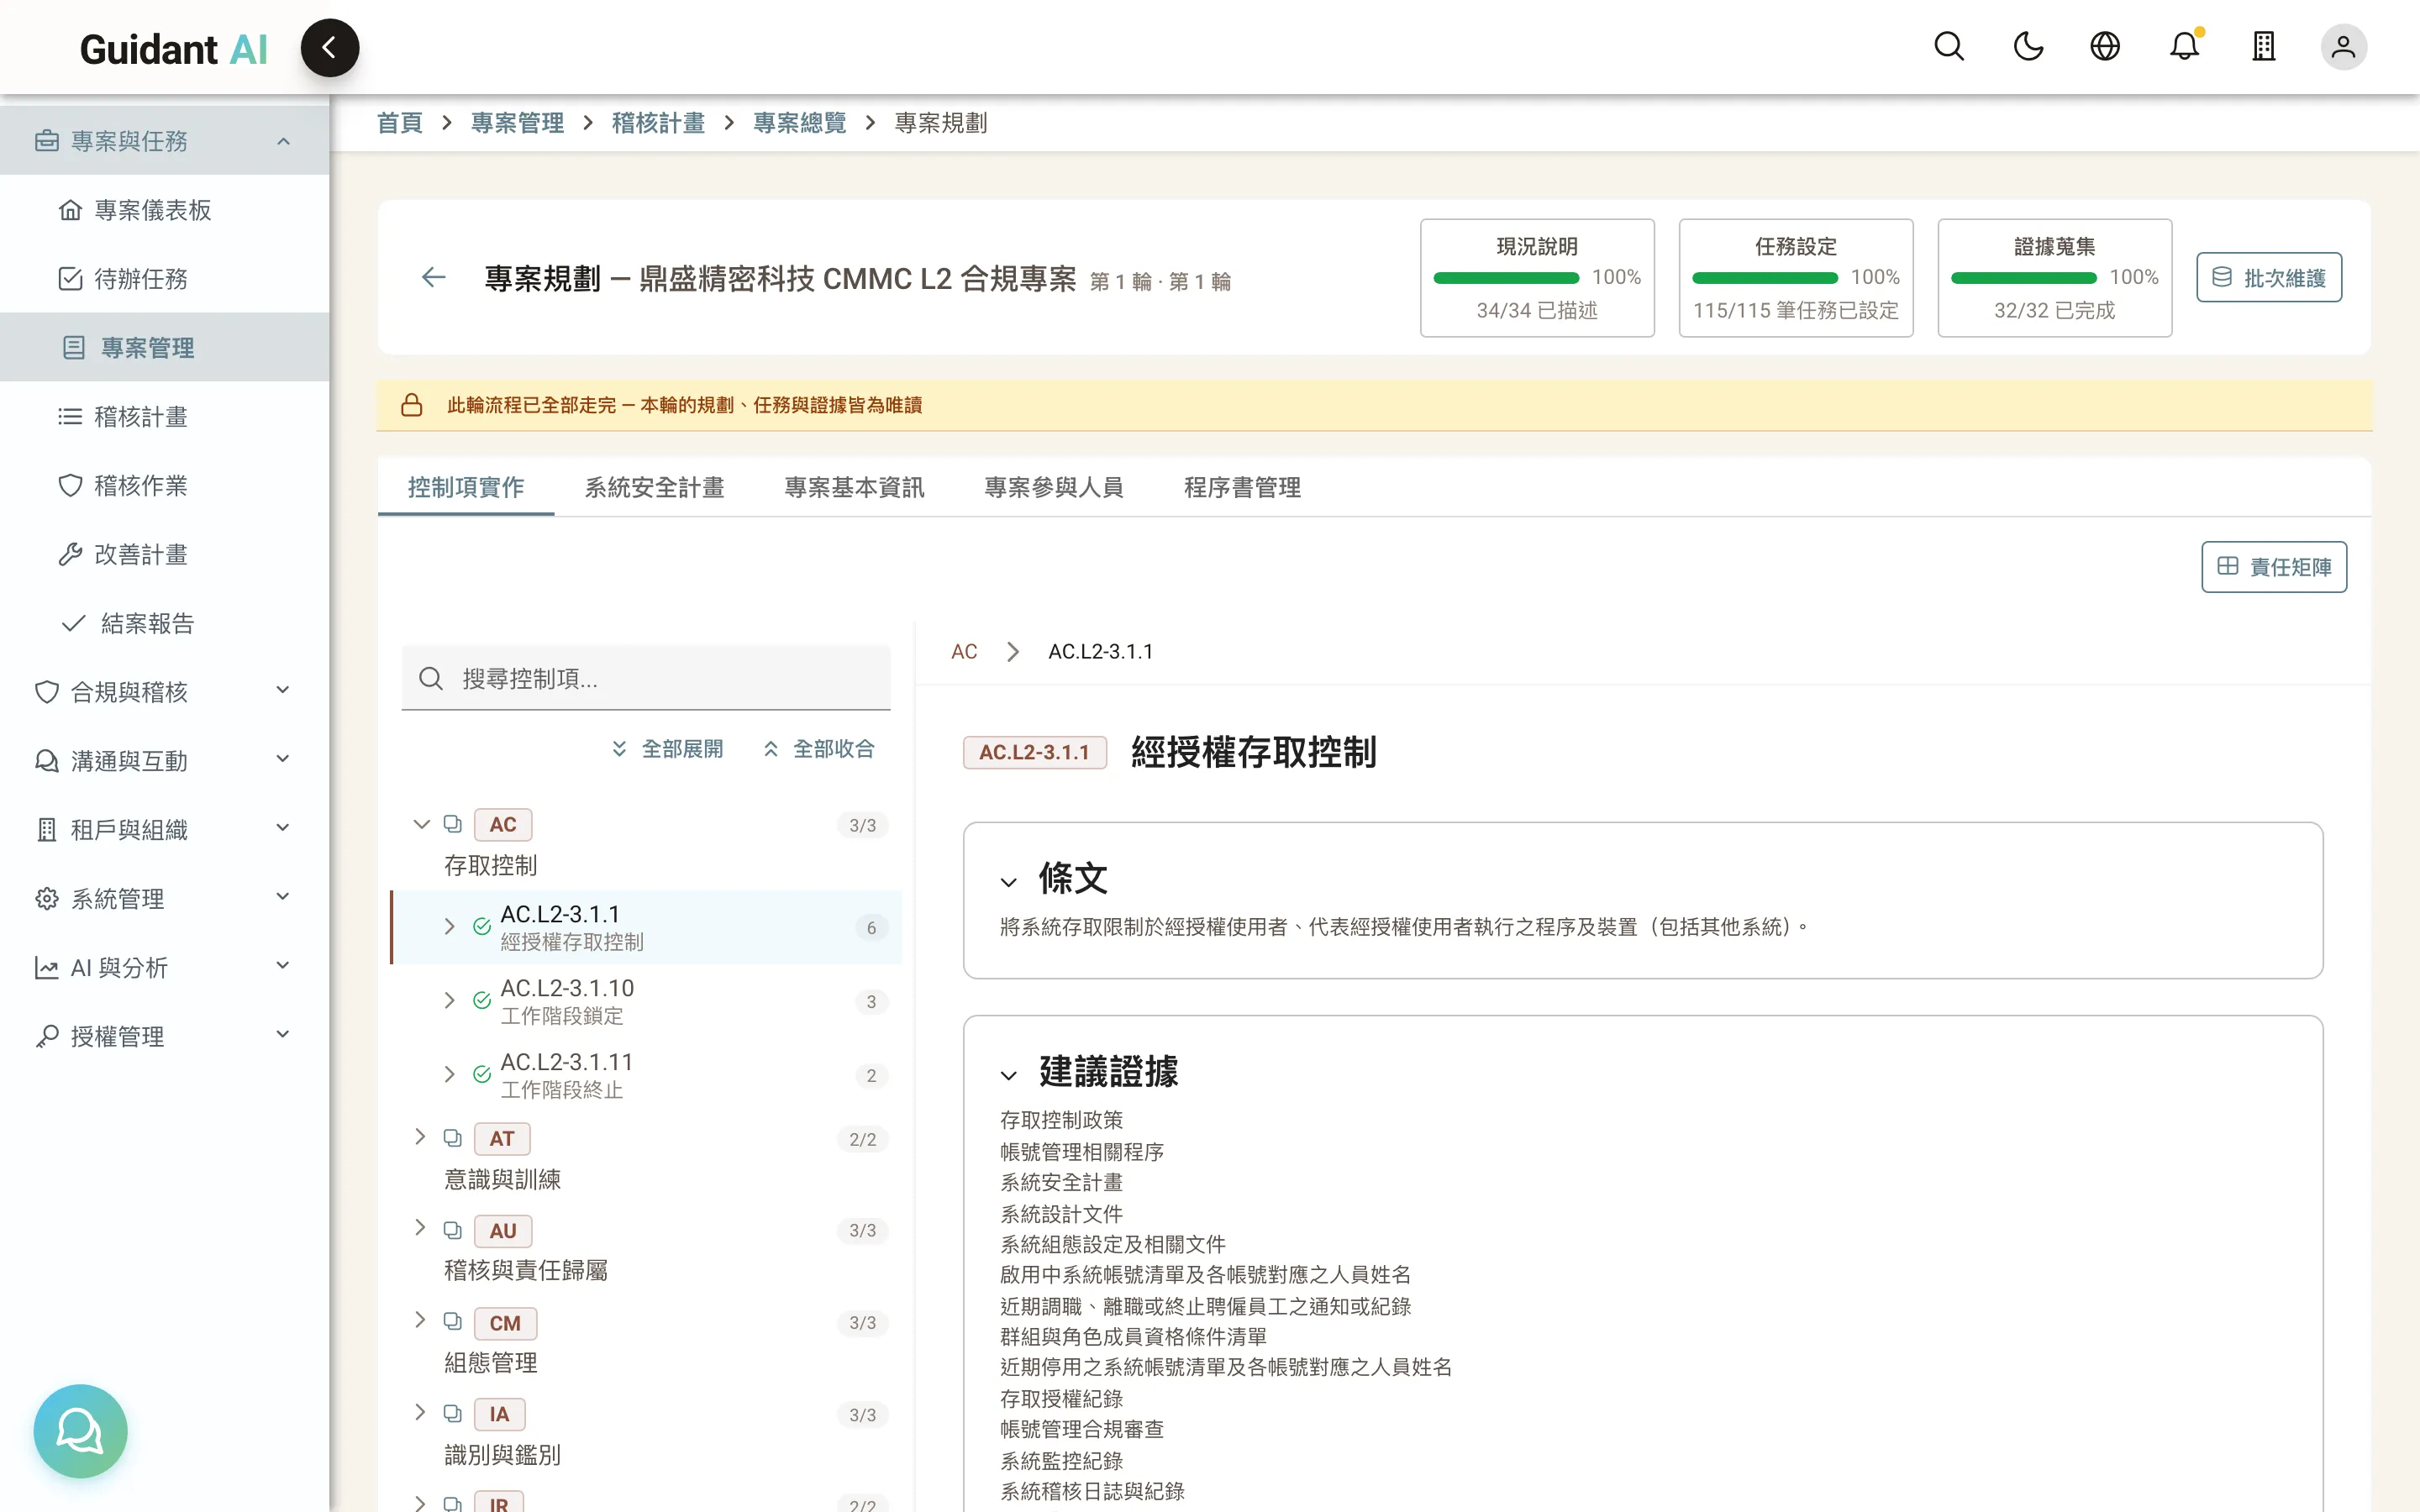
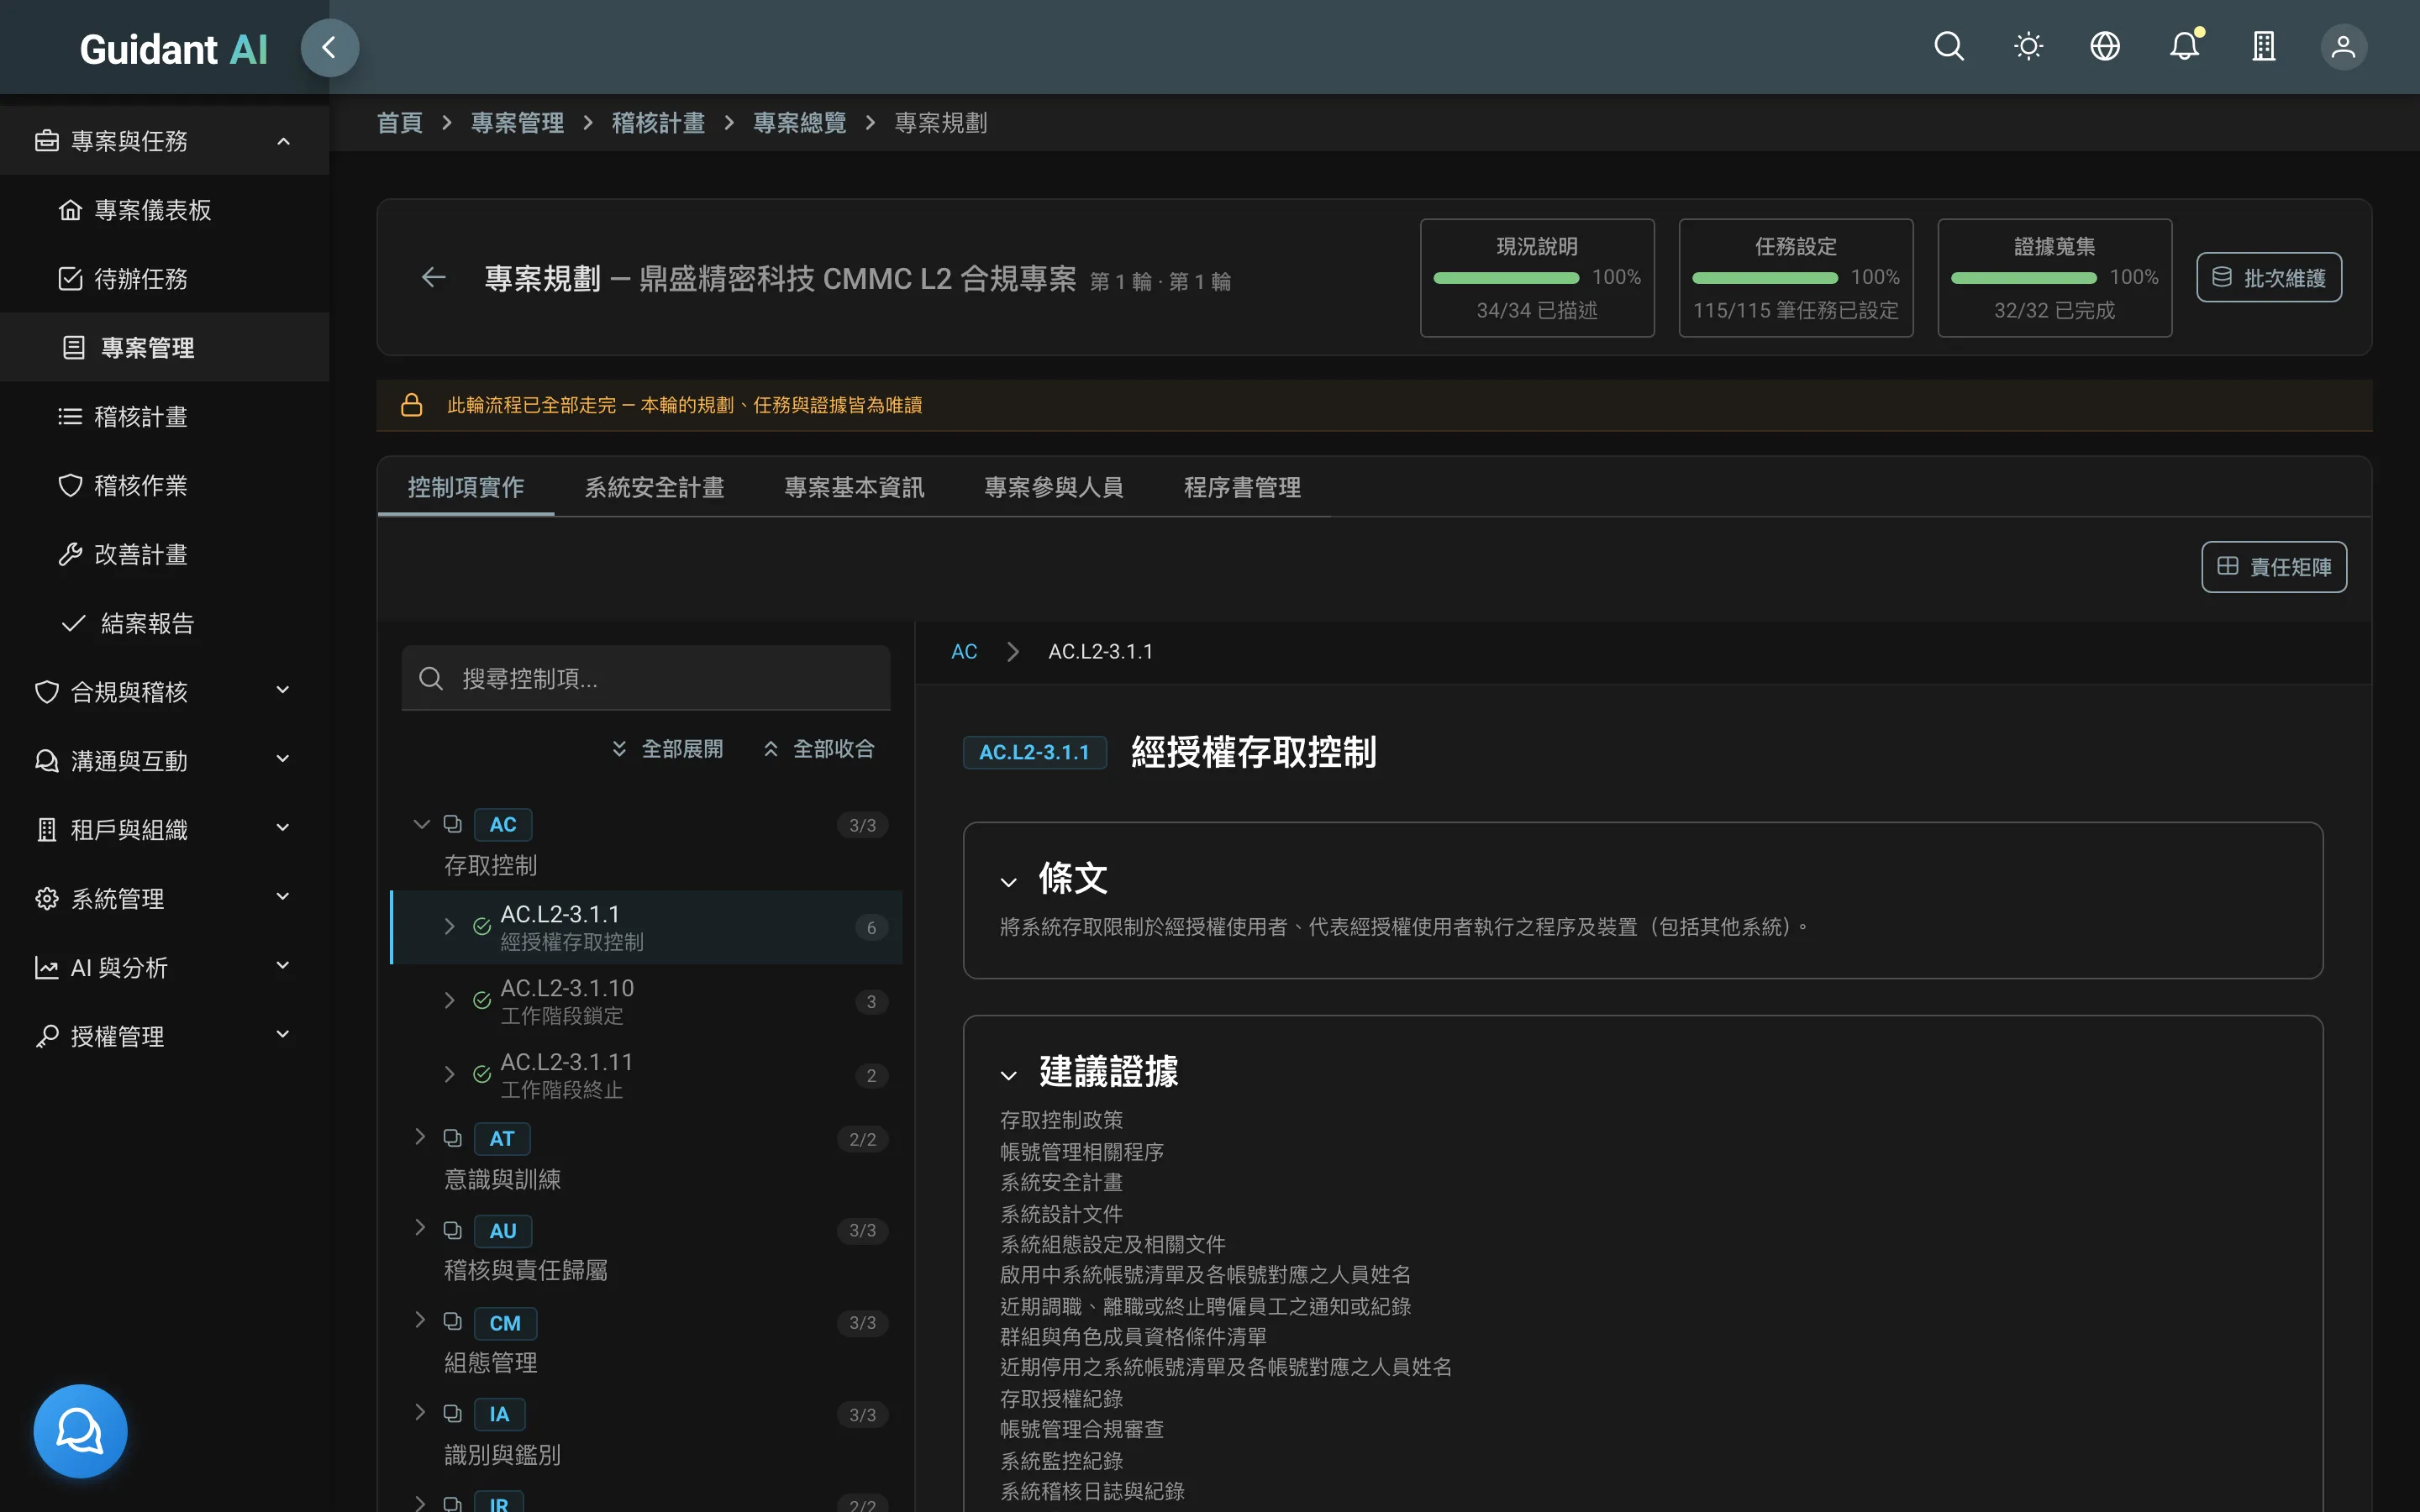
系統安全計畫是稽核員第一份會看的文件。Guidant AI 讓你逐條記錄每個控制項的實作狀態與說明,連結程序書,並且跨年度持續更新。
- 逐條現況:實作狀態、說明、負責部門、參考程序書
- 顧問訪談欄位:缺失、修改建議、建議附件,訪談完直接匯入
- Excel/Word 匯入匯出:沿用你熟悉的格式;Word 可套用顧問自己的範本
04
任務、證據與審核關卡
每一條要求,都有人負責、有證據、有人把關
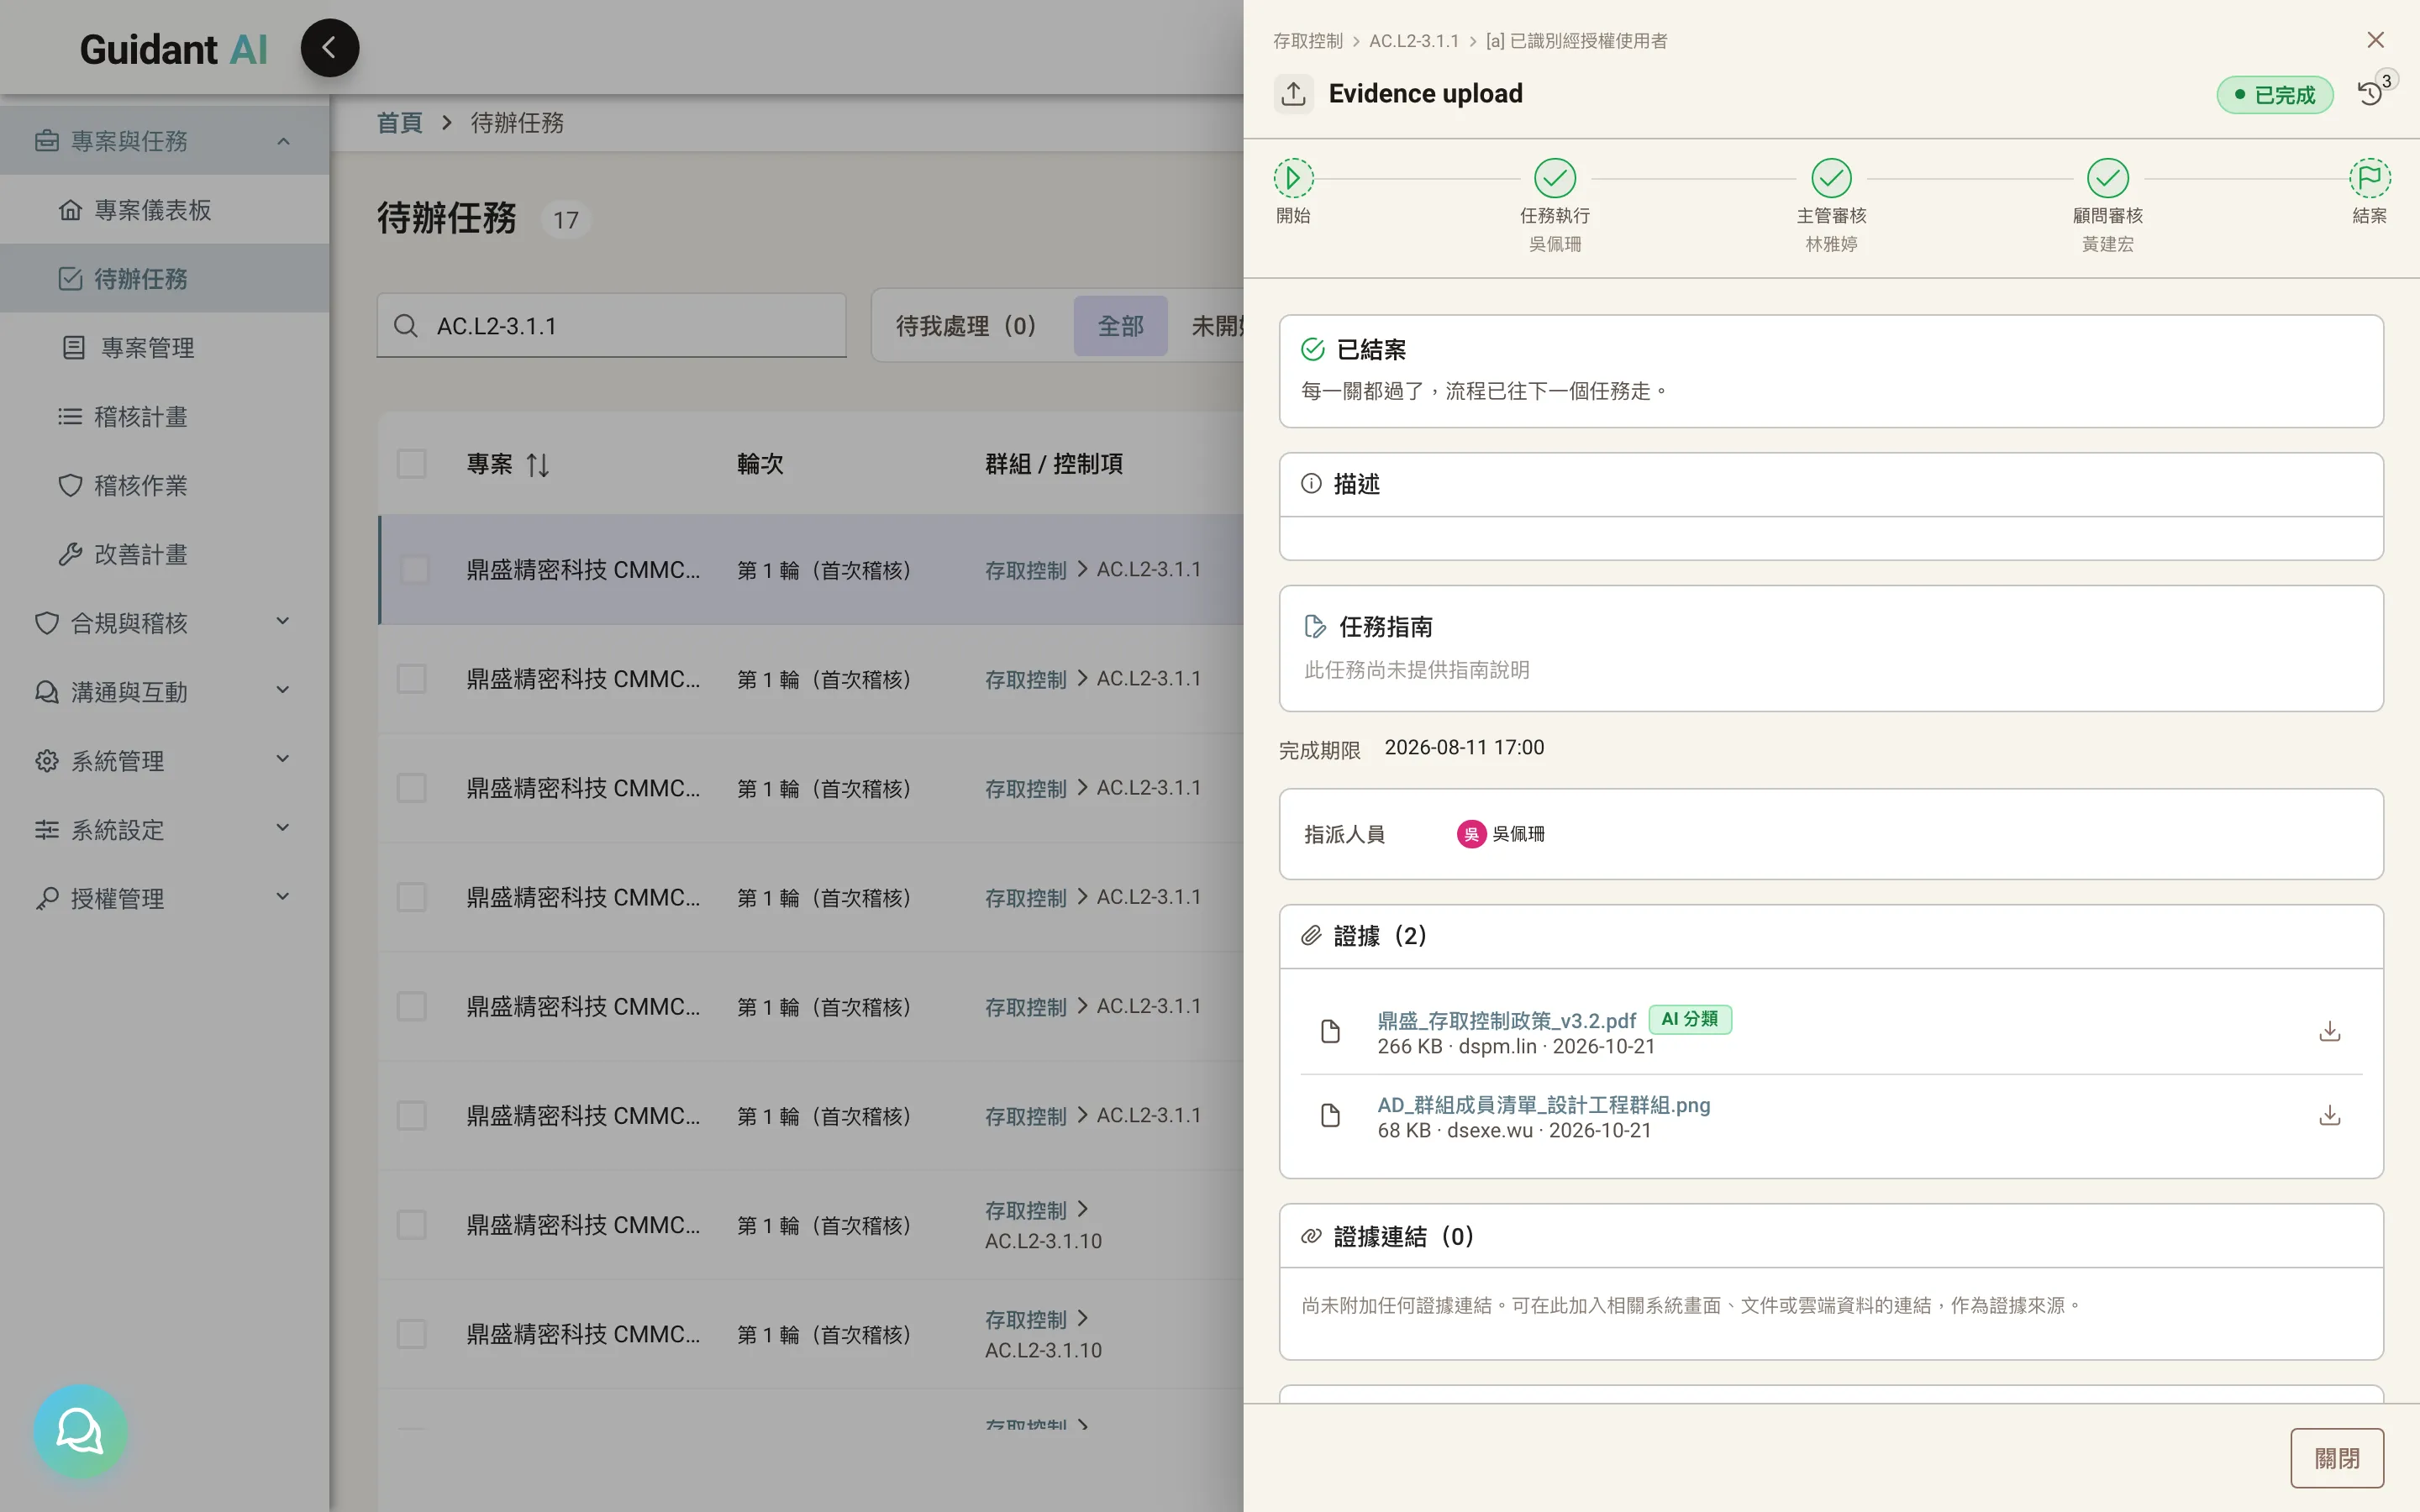
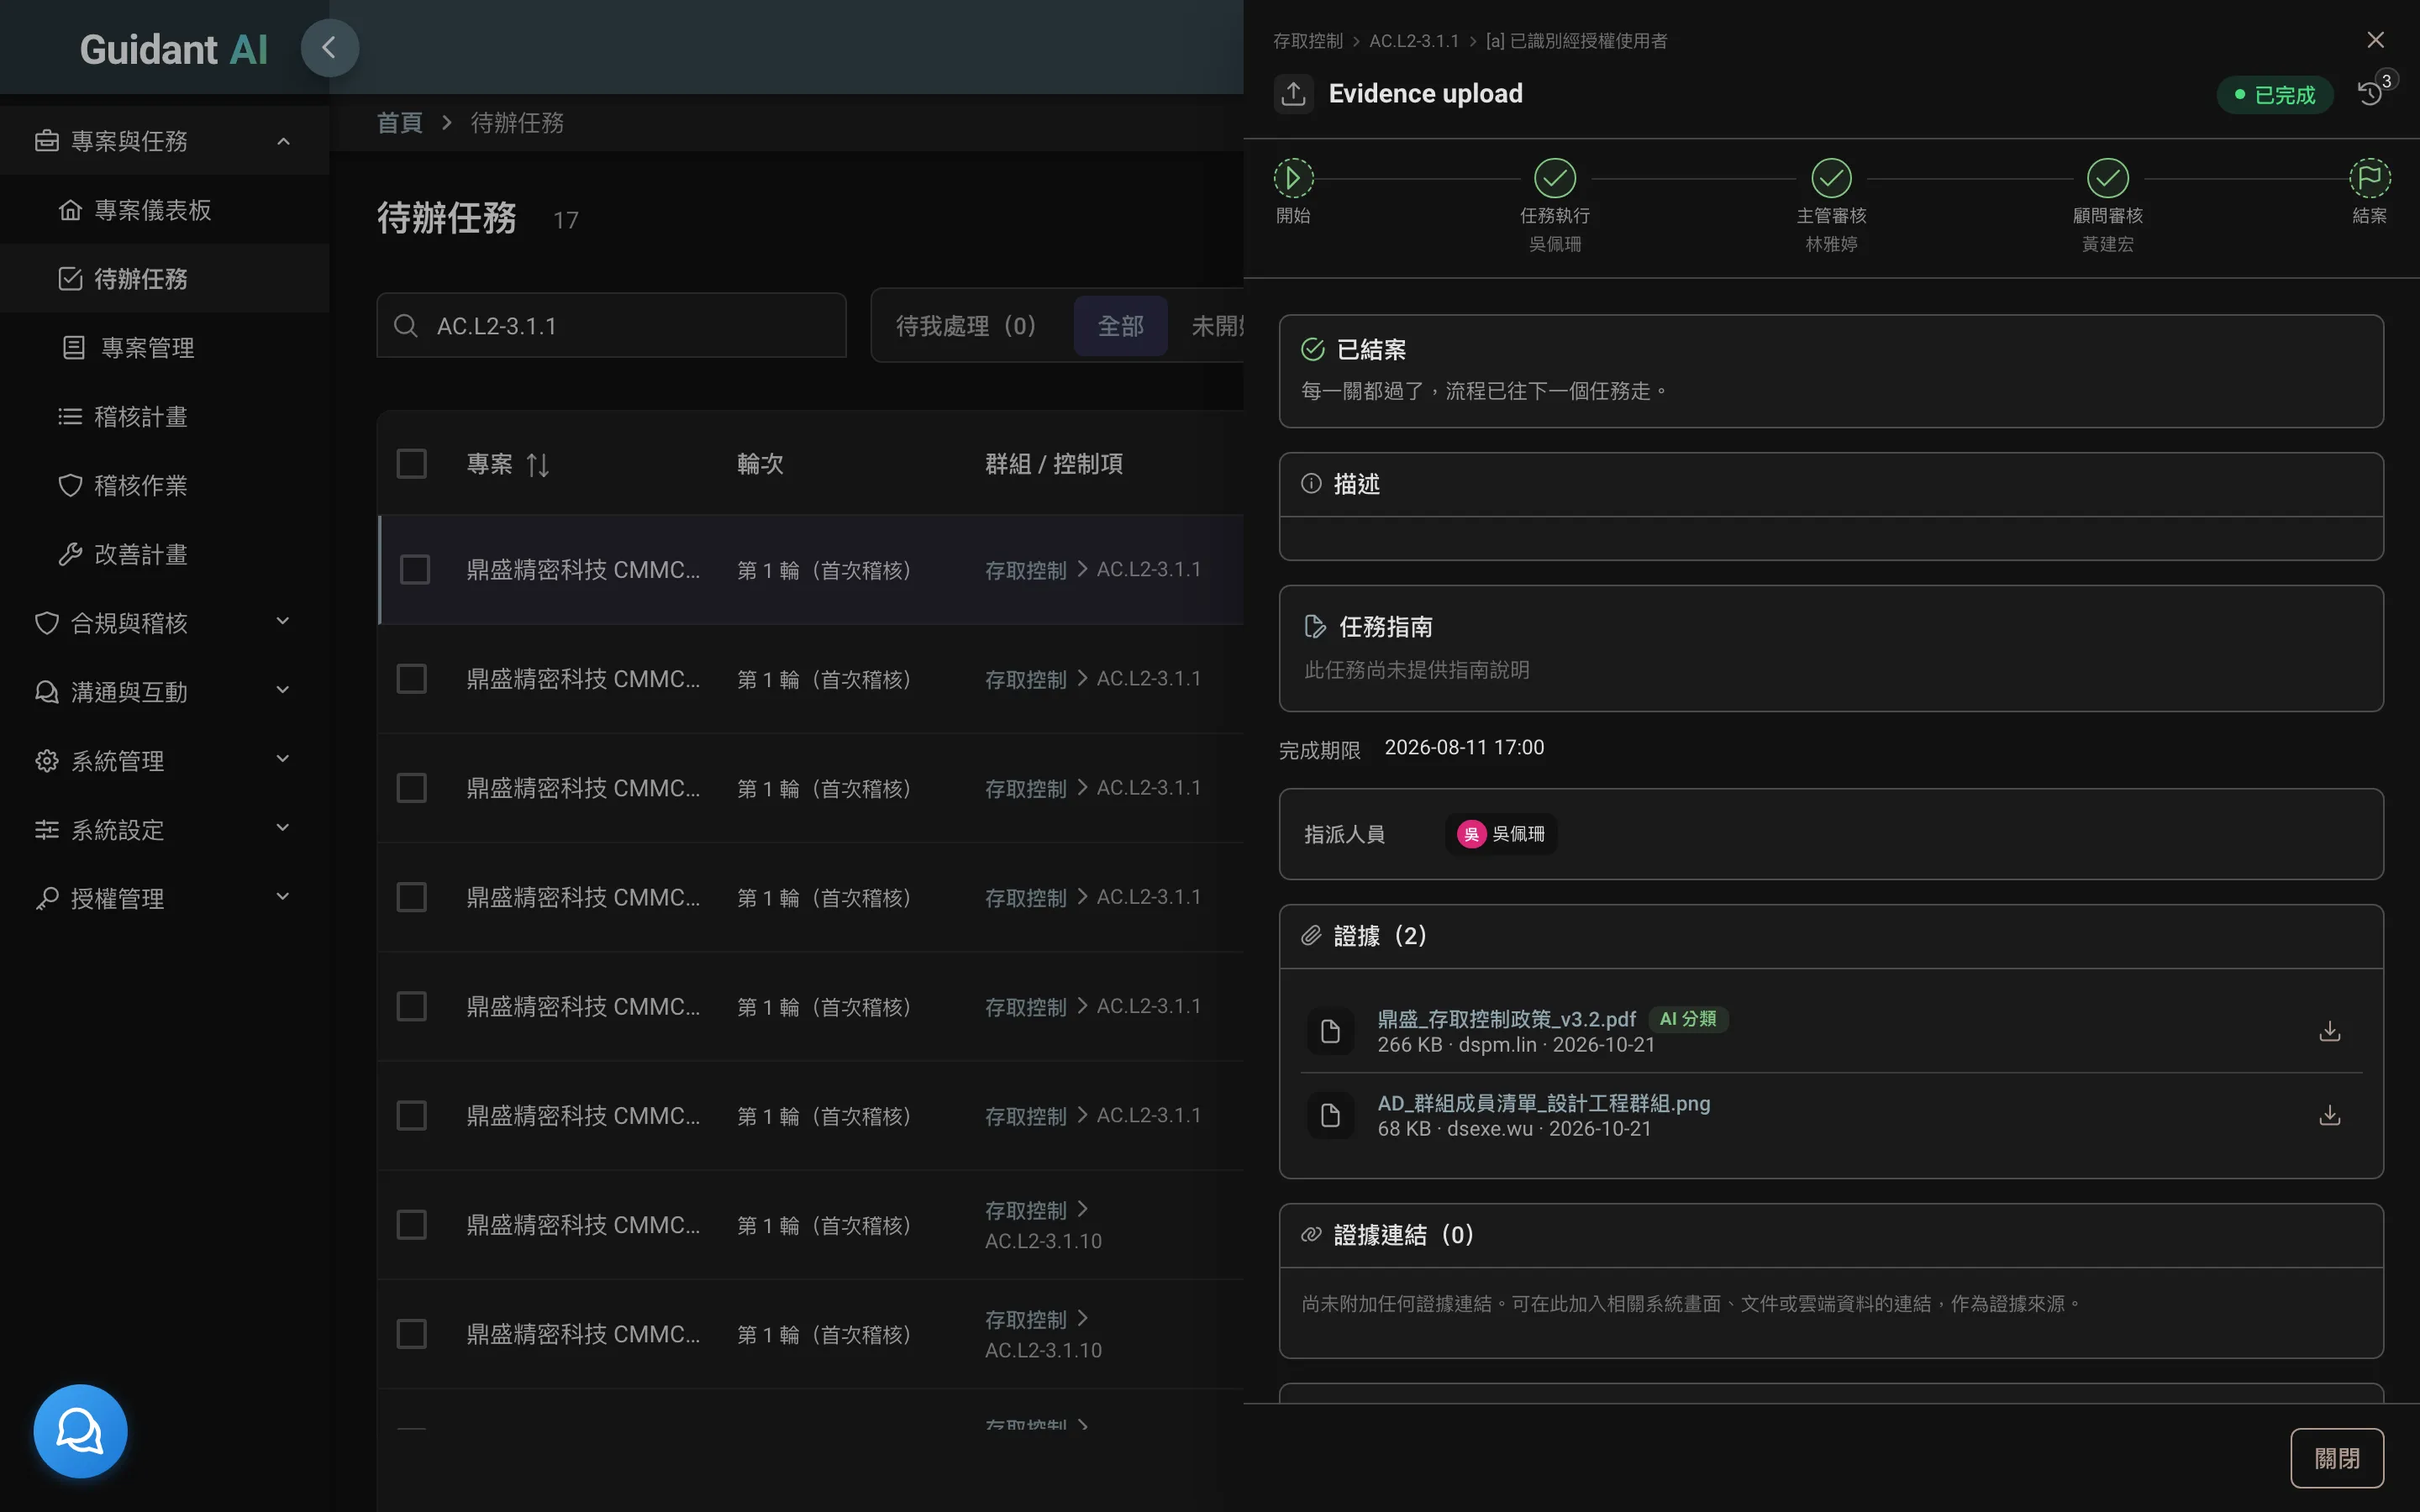
把評估目標拆成任務,指派給真正做事的人。執行人在任務裡上傳證據、填問卷;主管與顧問依序審核,退回或核可都留下紀錄。
- 待辦任務:每個人登入就看到自己要做的事
- 審核關卡:執行人 → 主管 → 顧問,可以自訂幾關、誰負責
- 週期任務與提醒:每月、每季的例行檢查自動重開;到期前提醒負責人
05
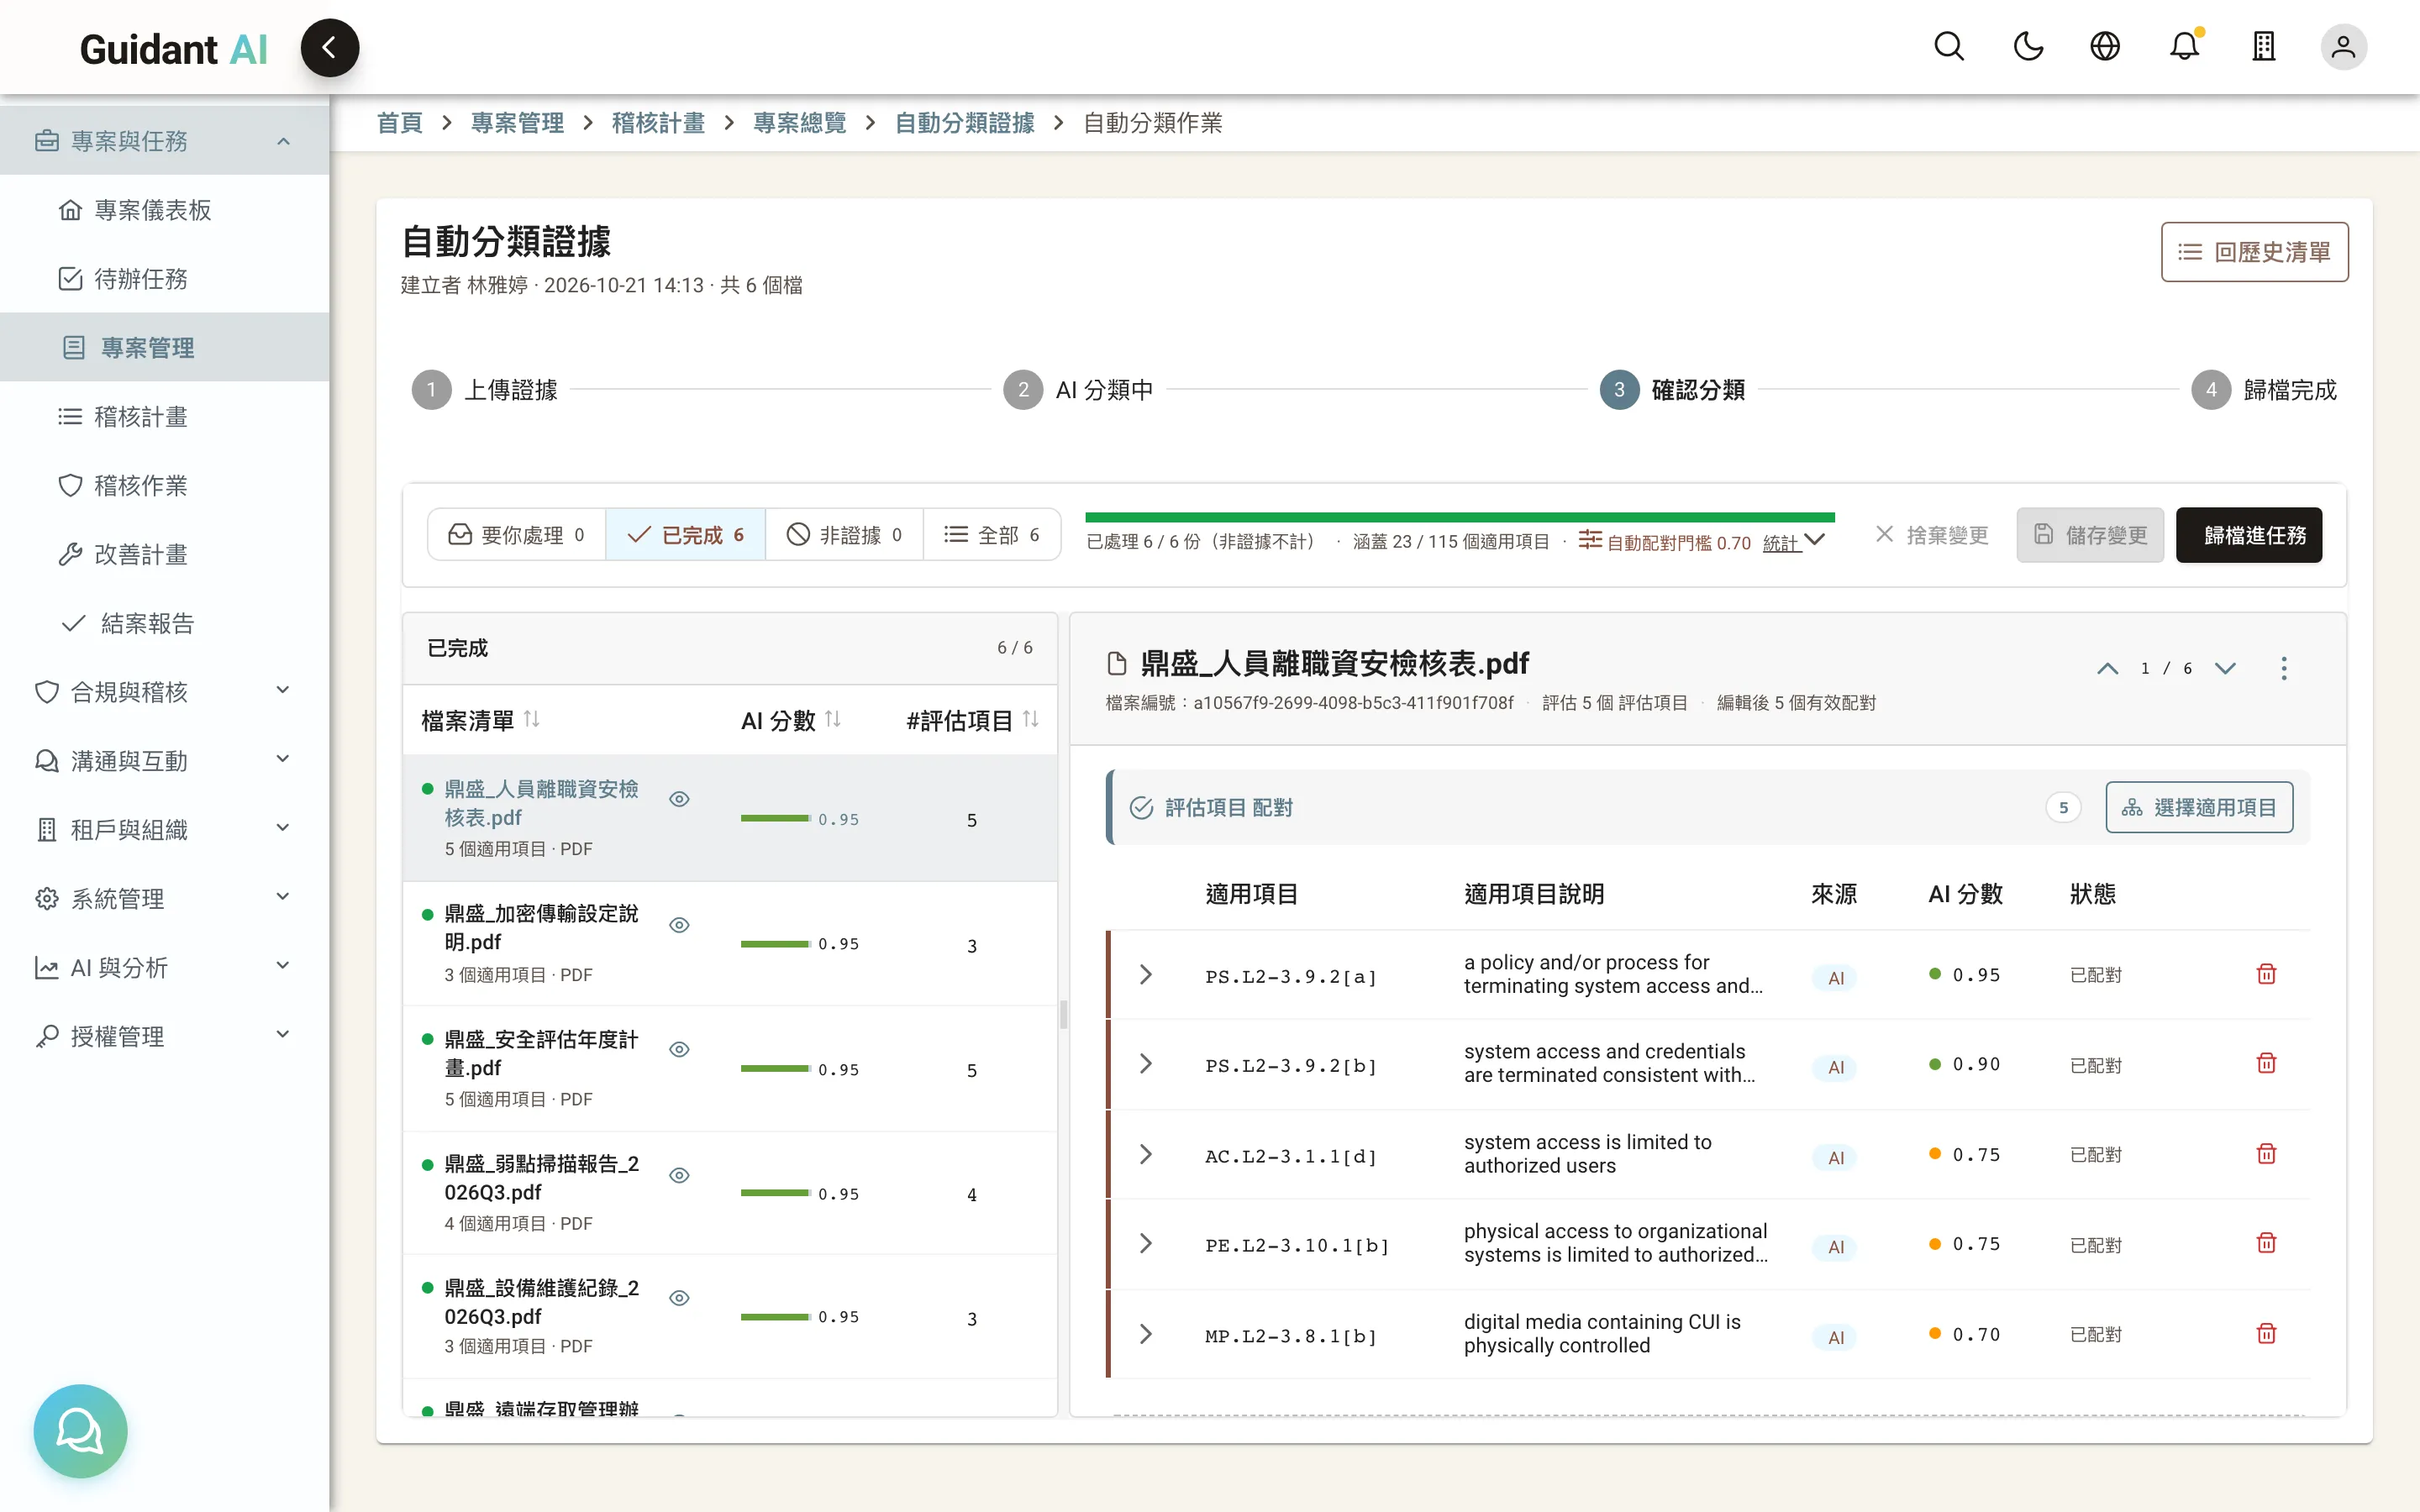
AI 證據自動分類
丟進一批檔案,AI 幫你放到對的地方
整理證據最花時間的,是判斷「這份文件對應哪一條要求」。Guidant AI 讀懂文件內容——包含 PDF、圖片、Word、Excel、簡報——建議它屬於哪一條評估目標,你確認後就歸檔進任務。
- 批次上傳:一次處理上百個檔案
- 人工確認:AI 只建議、不自作主張,每一筆都可以修正
- 安全把關:送給 AI 之前先遮蔽機敏資料、擋下注入攻擊
06
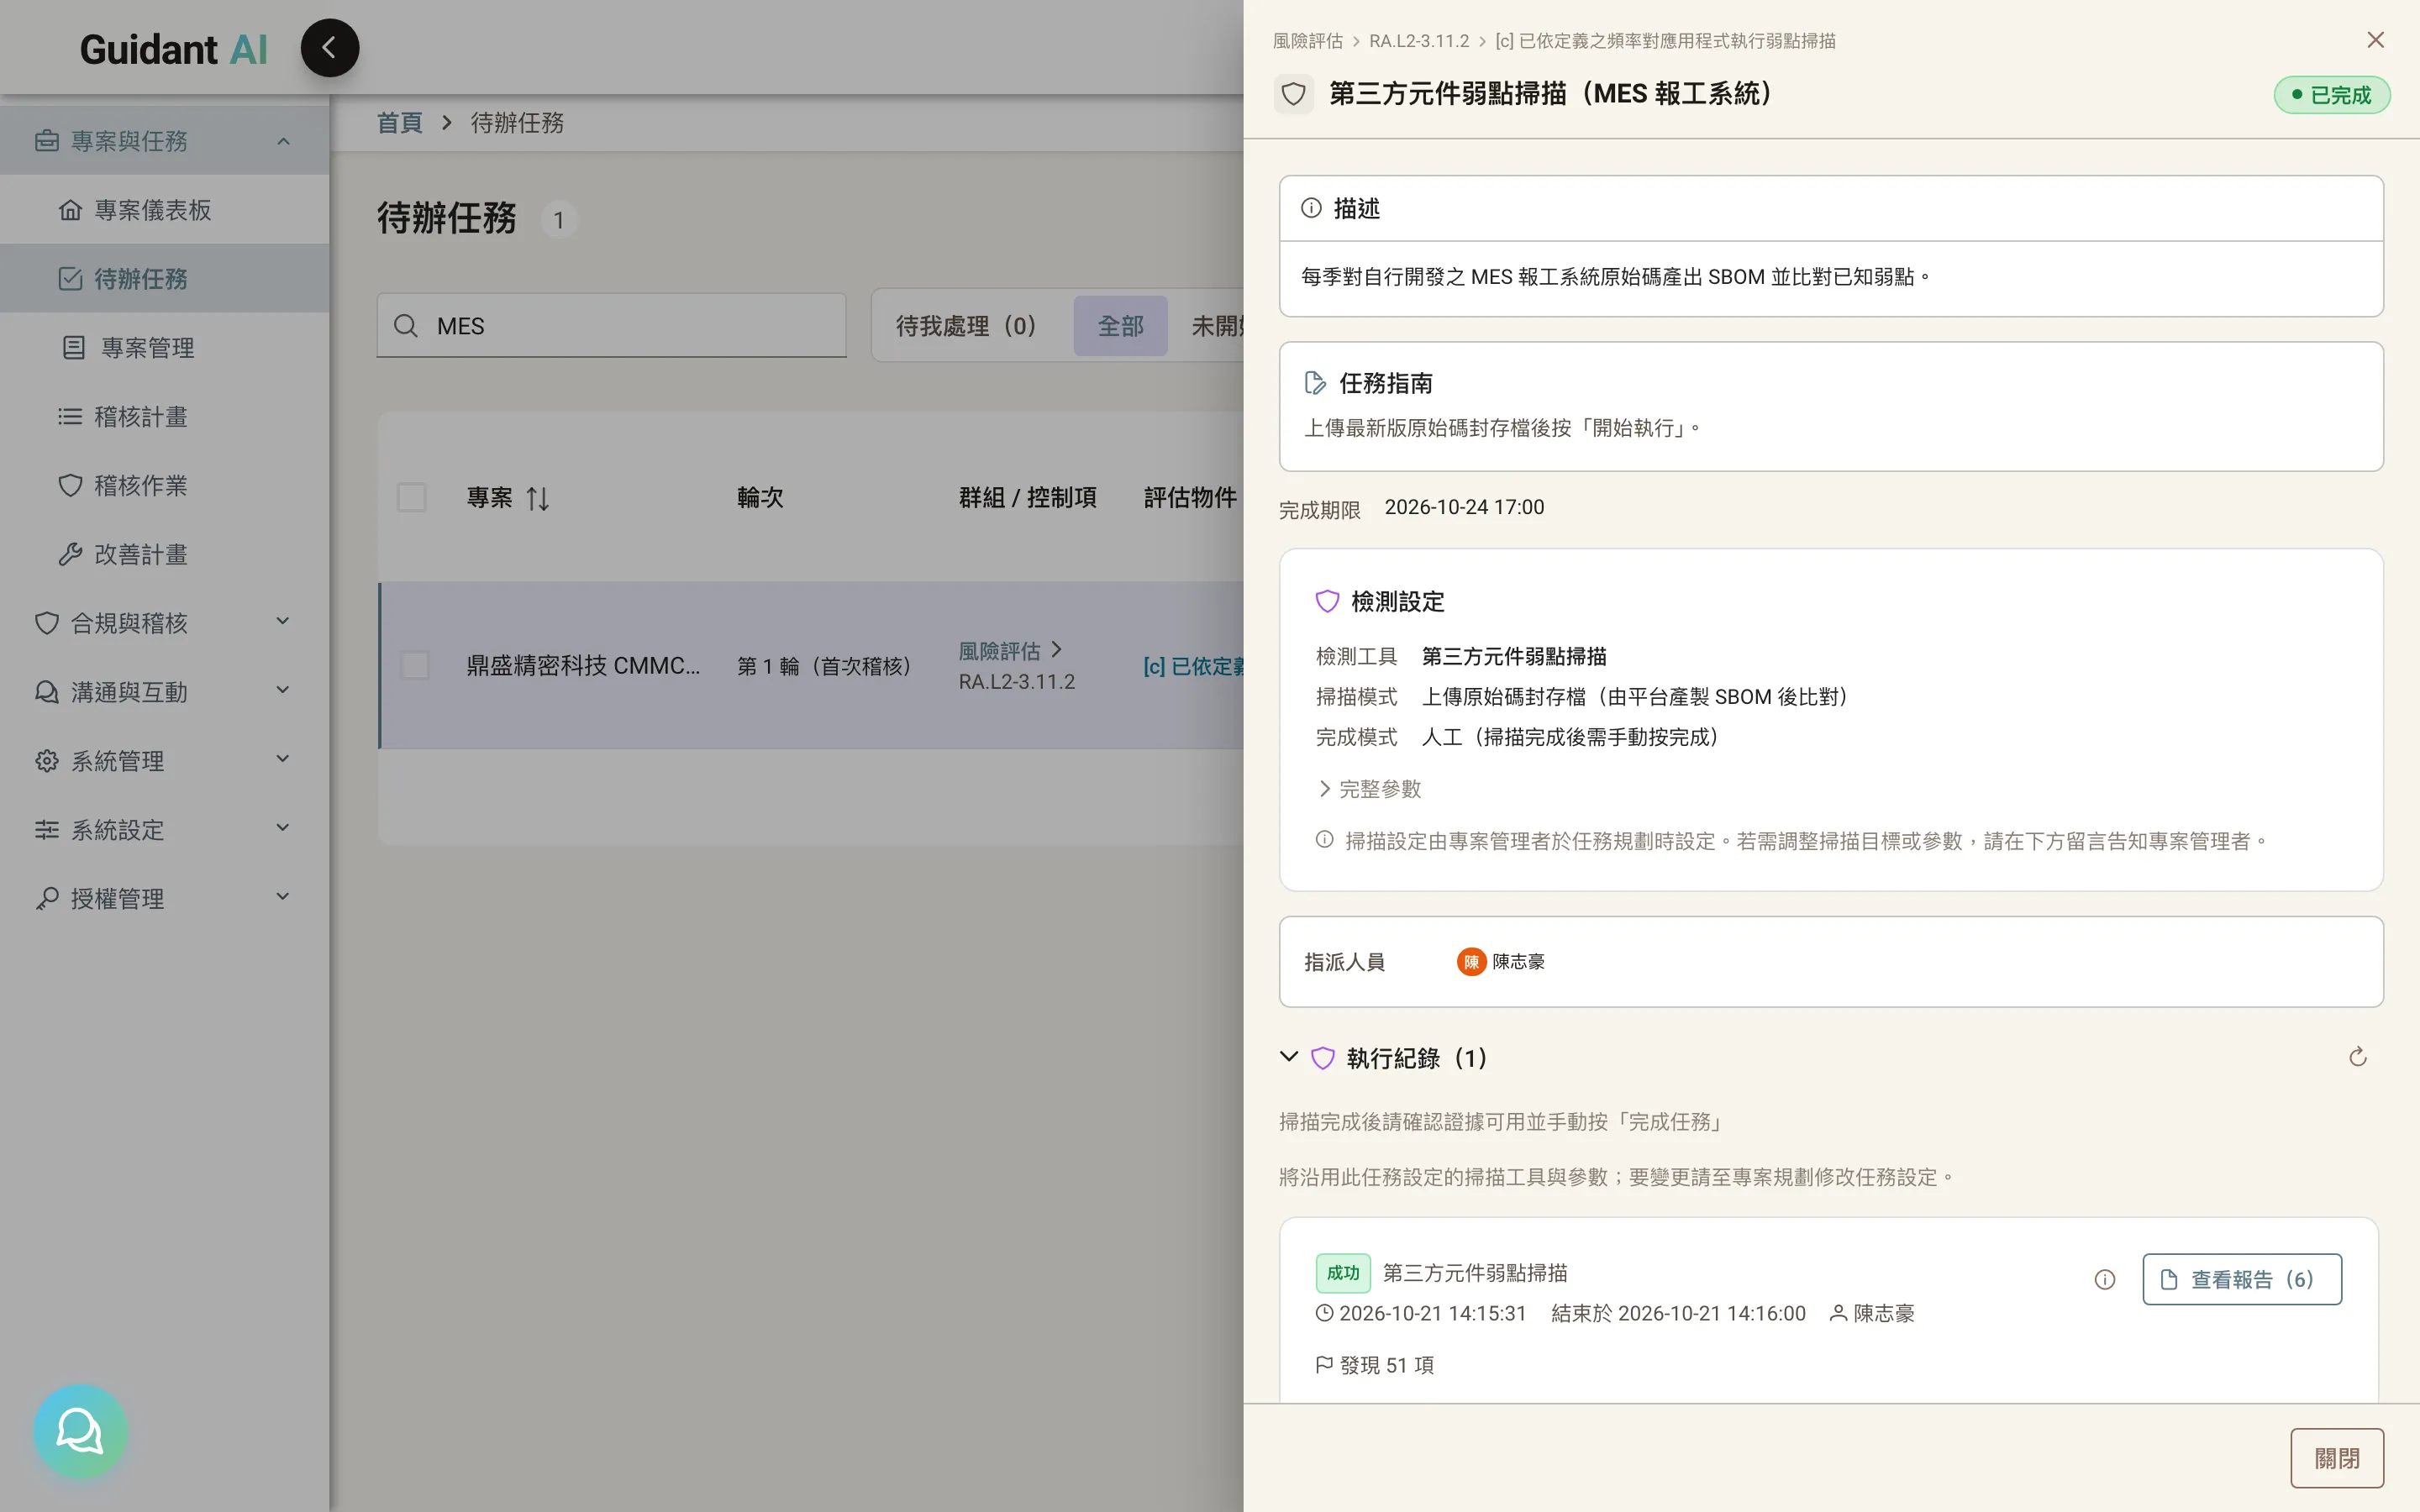
自動化檢測
弱點掃描、組態檢查,報告自動變成證據
在你的環境部署 Guidant AI 檢測 Agent,從平台指派檢測任務,Agent 在內部網路執行,報告自動回收到對應的任務底下。
- 八種檢測工具:網路弱點掃描(OpenVAS、Nessus)、網站弱點(ZAP)、主機組態合規(CINC Auditor、OpenSCAP、政府組態基準 GCB)、連接埠盤點(Nmap)、原始碼安全(SonarQube)
- 授權範圍控管:只掃描你登錄過的設備與網段,避免誤掃
- 多 Agent 分派:不同網段由不同 Agent 負責,一次執行同時掃
Nessus、SonarQube 需使用貴公司自有授權;Nmap 需自行安裝於執行主機。
07
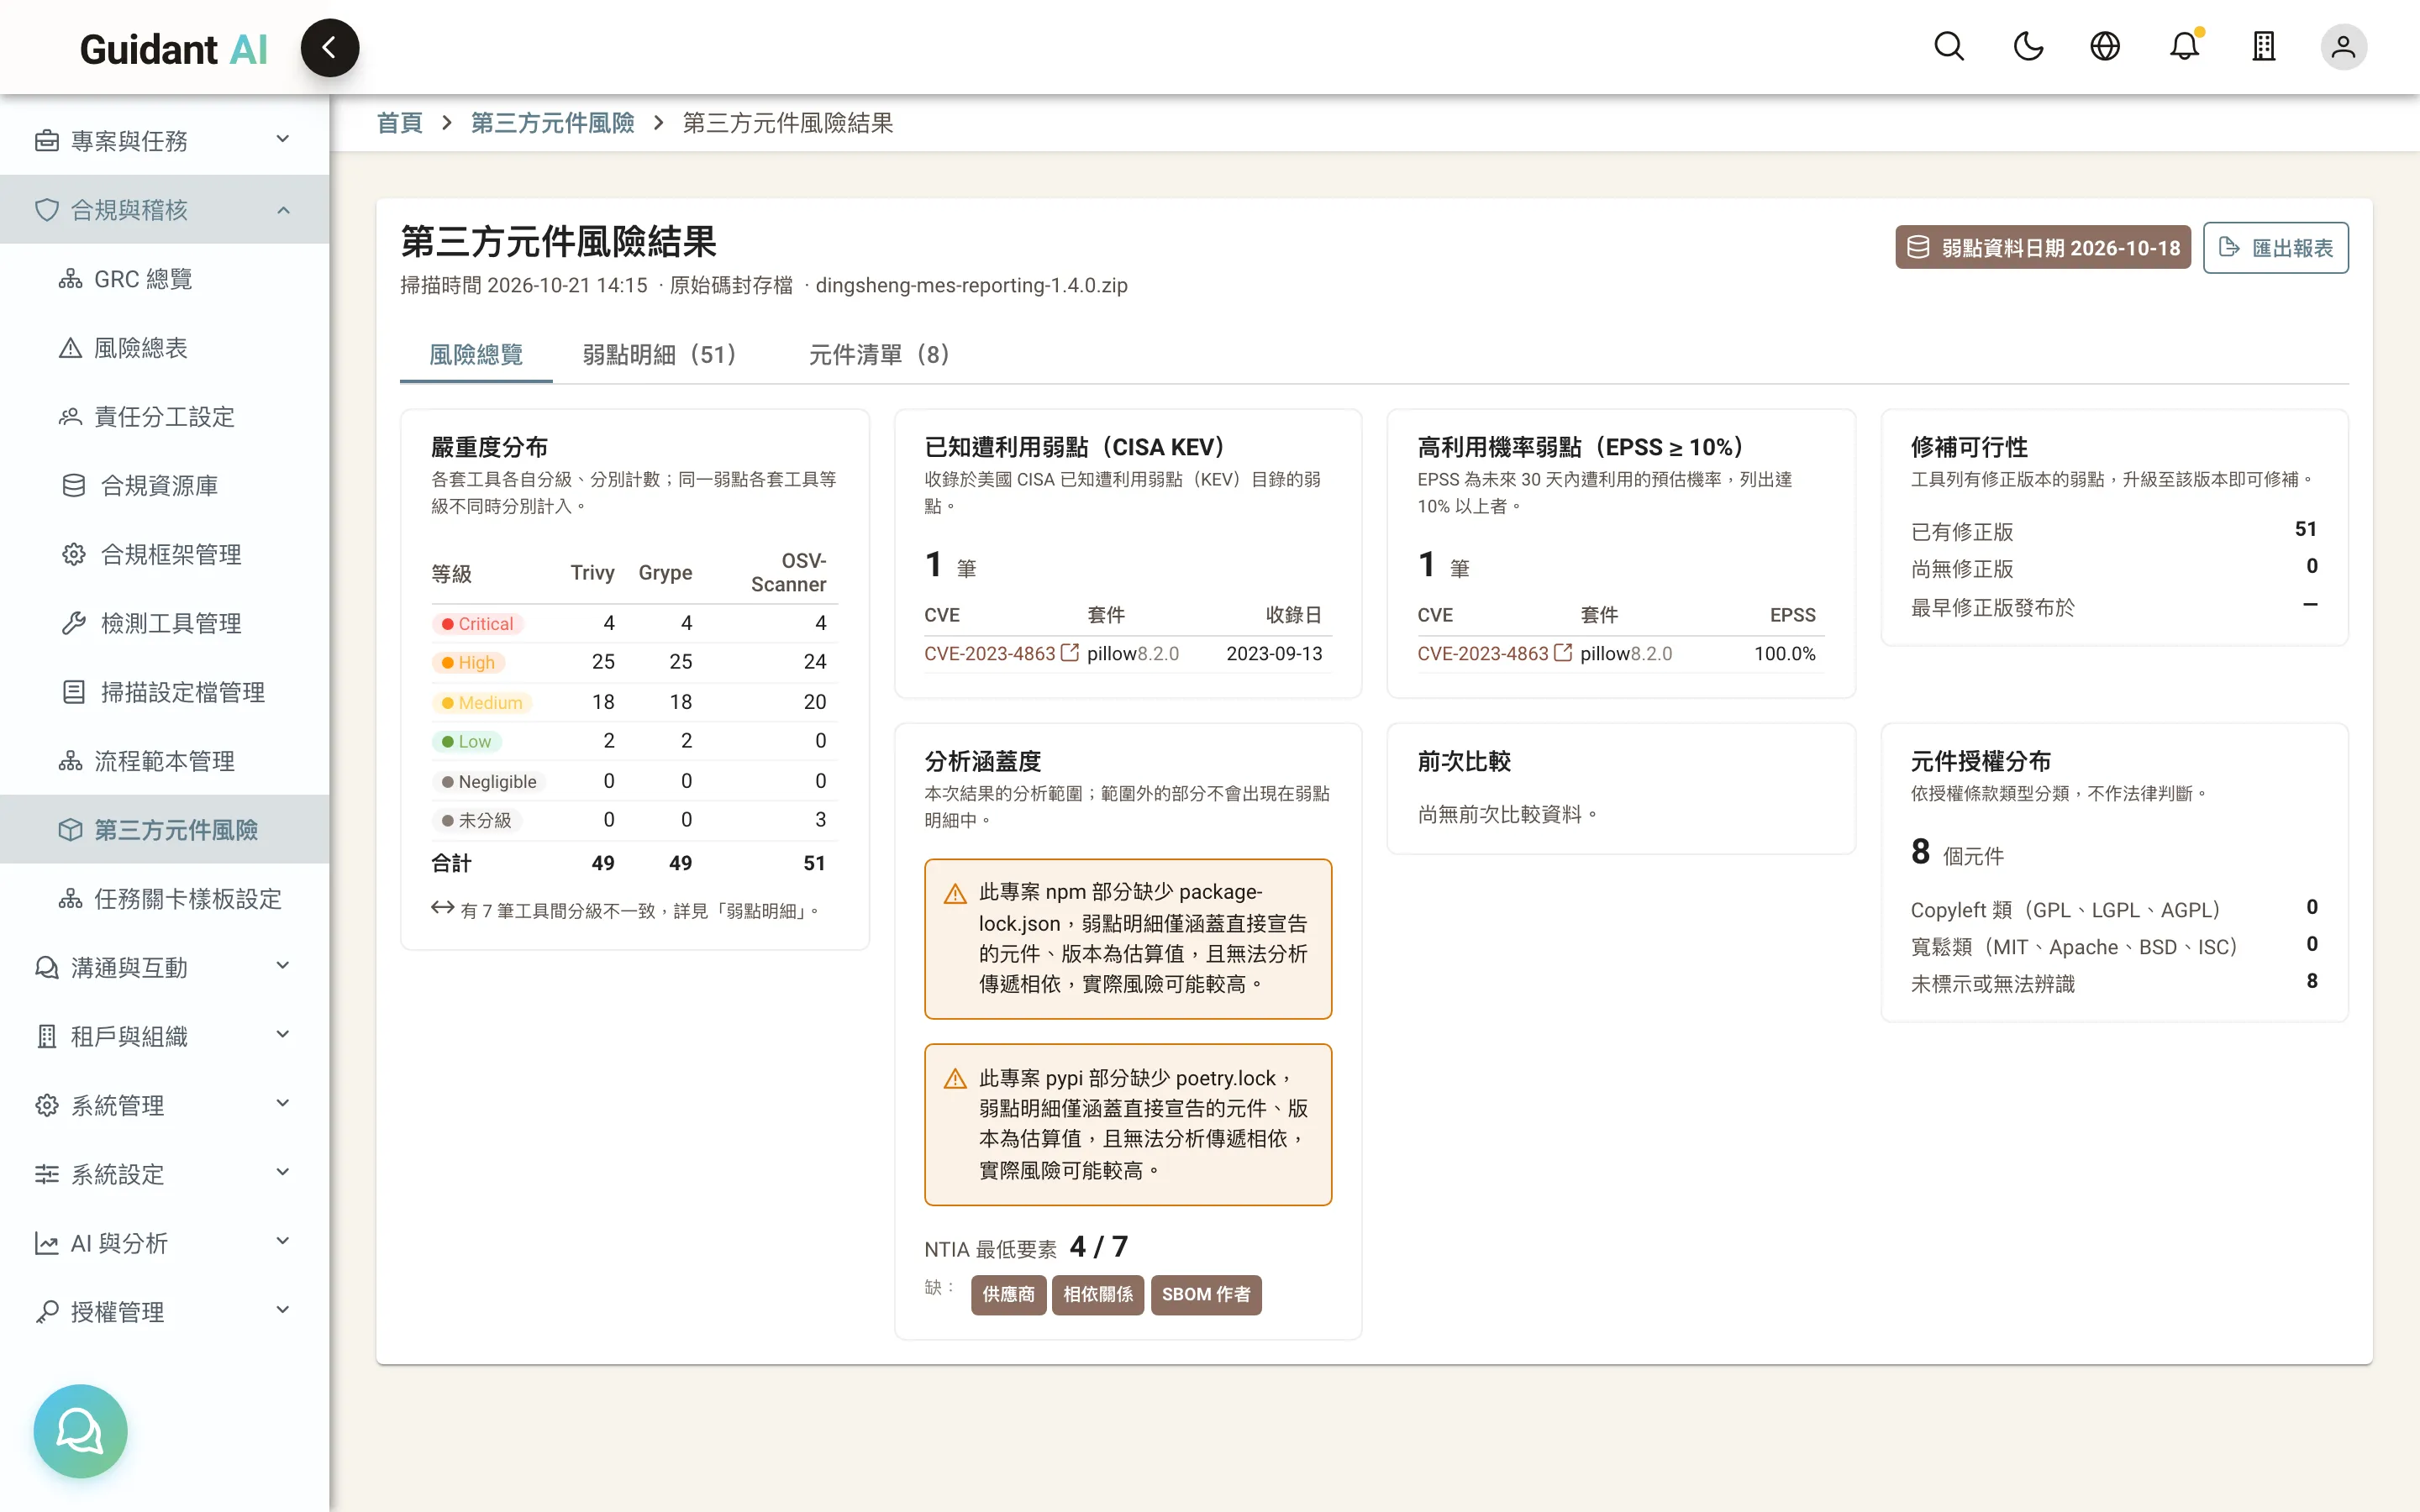
第三方元件風險
不懂程式,也看得懂系統用了哪些有風險的元件
上傳原始碼或 SBOM,Guidant AI 產出標準格式的軟體物料清單,用三套工具比對已知弱點,並標出是否已被實際利用(KEV)、被利用的可能性(EPSS)。
- 標準 SBOM:CycloneDX、SPDX 格式,符合歐盟 CRA 要求
- 只列事實:各工具結果並列、資料不足就標「無法判定」,不替你下結論
- 歷次比較:這次比上次多了哪些弱點、修好了哪些;可設定新增高風險時通知
08
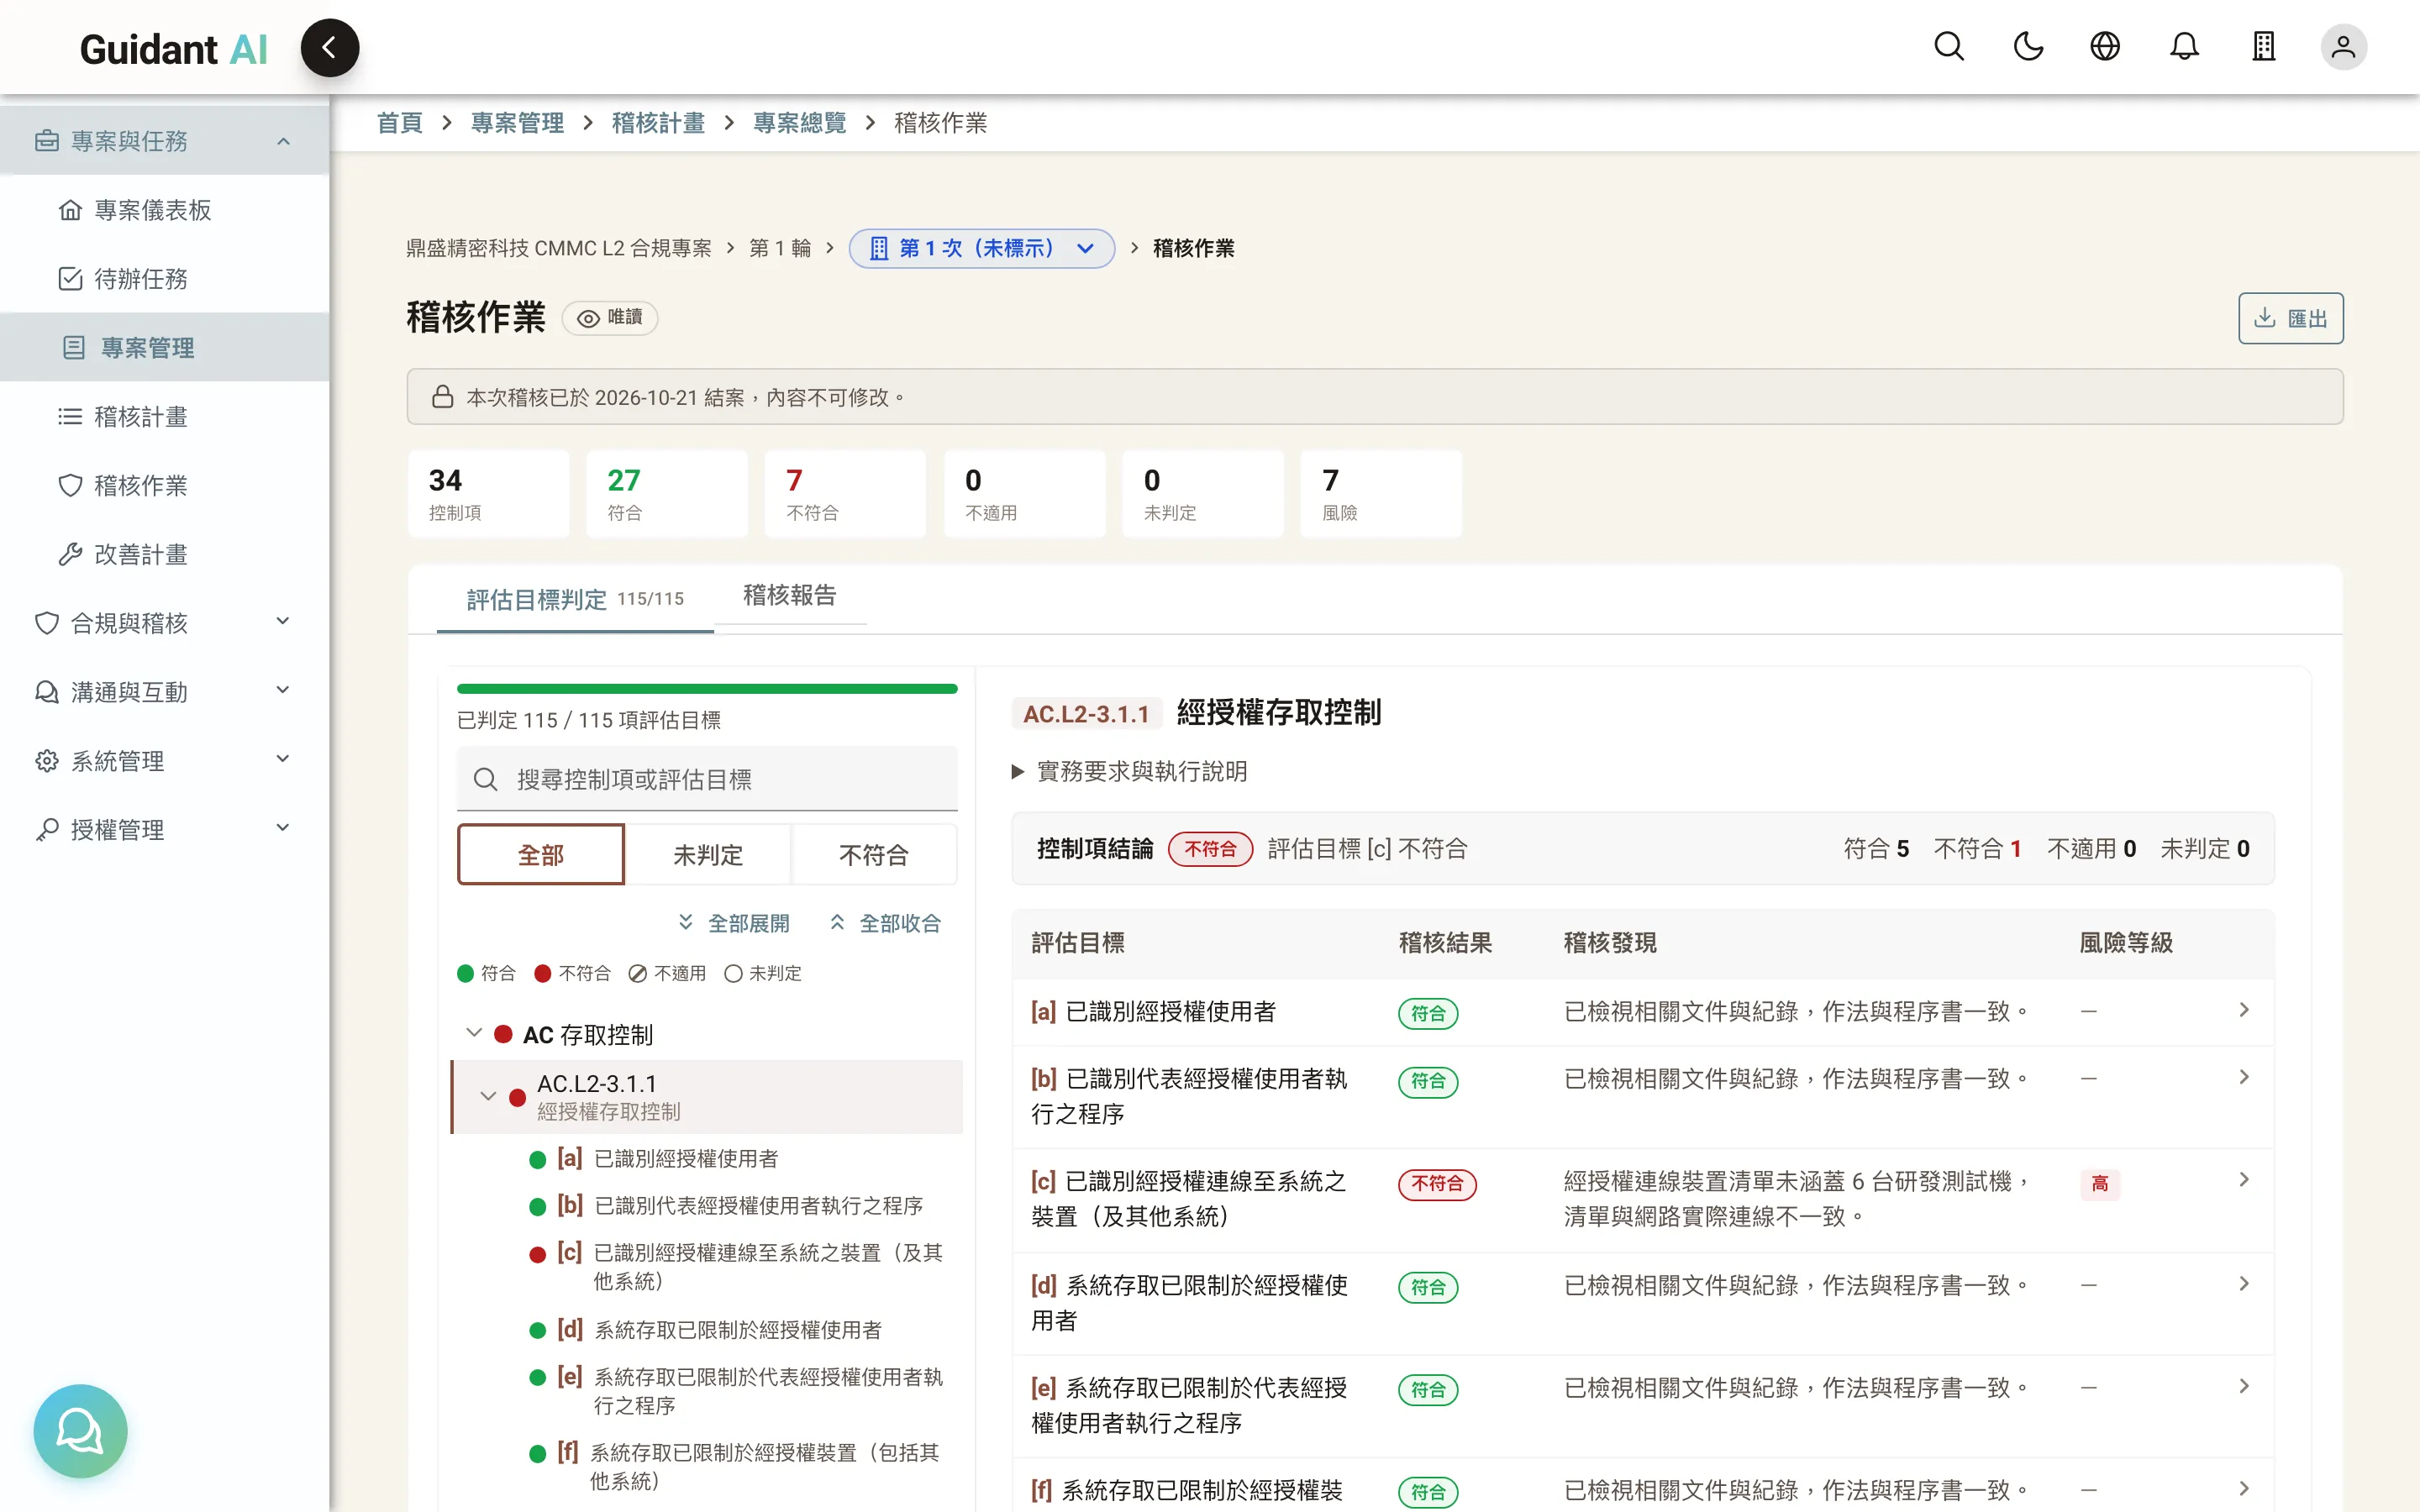
稽核作業:計畫、判定、改善
稽核員逐條判定,不符合的自動排進改善計畫
稽核計畫逐條寫好查核方法與受評對象;稽核員在同一個畫面看到現況說明、證據、檢測報告,逐條判定。判定不符合的項目,自動進入改善計畫,排定負責人與期限。
- 稽核計畫:查核方法、受評人員、受評資產,逐條規劃
- 逐條判定:符合/不符合/不適用,填發現、風險嚴重度與建議
- 改善計畫(POA&M):不符合項目自動帶入,設定改善措施與到期日
- Excel 往返:四頁工作表匯出給稽核員離線填寫,改完匯回
09
結案報告
每一輪結束,正式報告自動產生
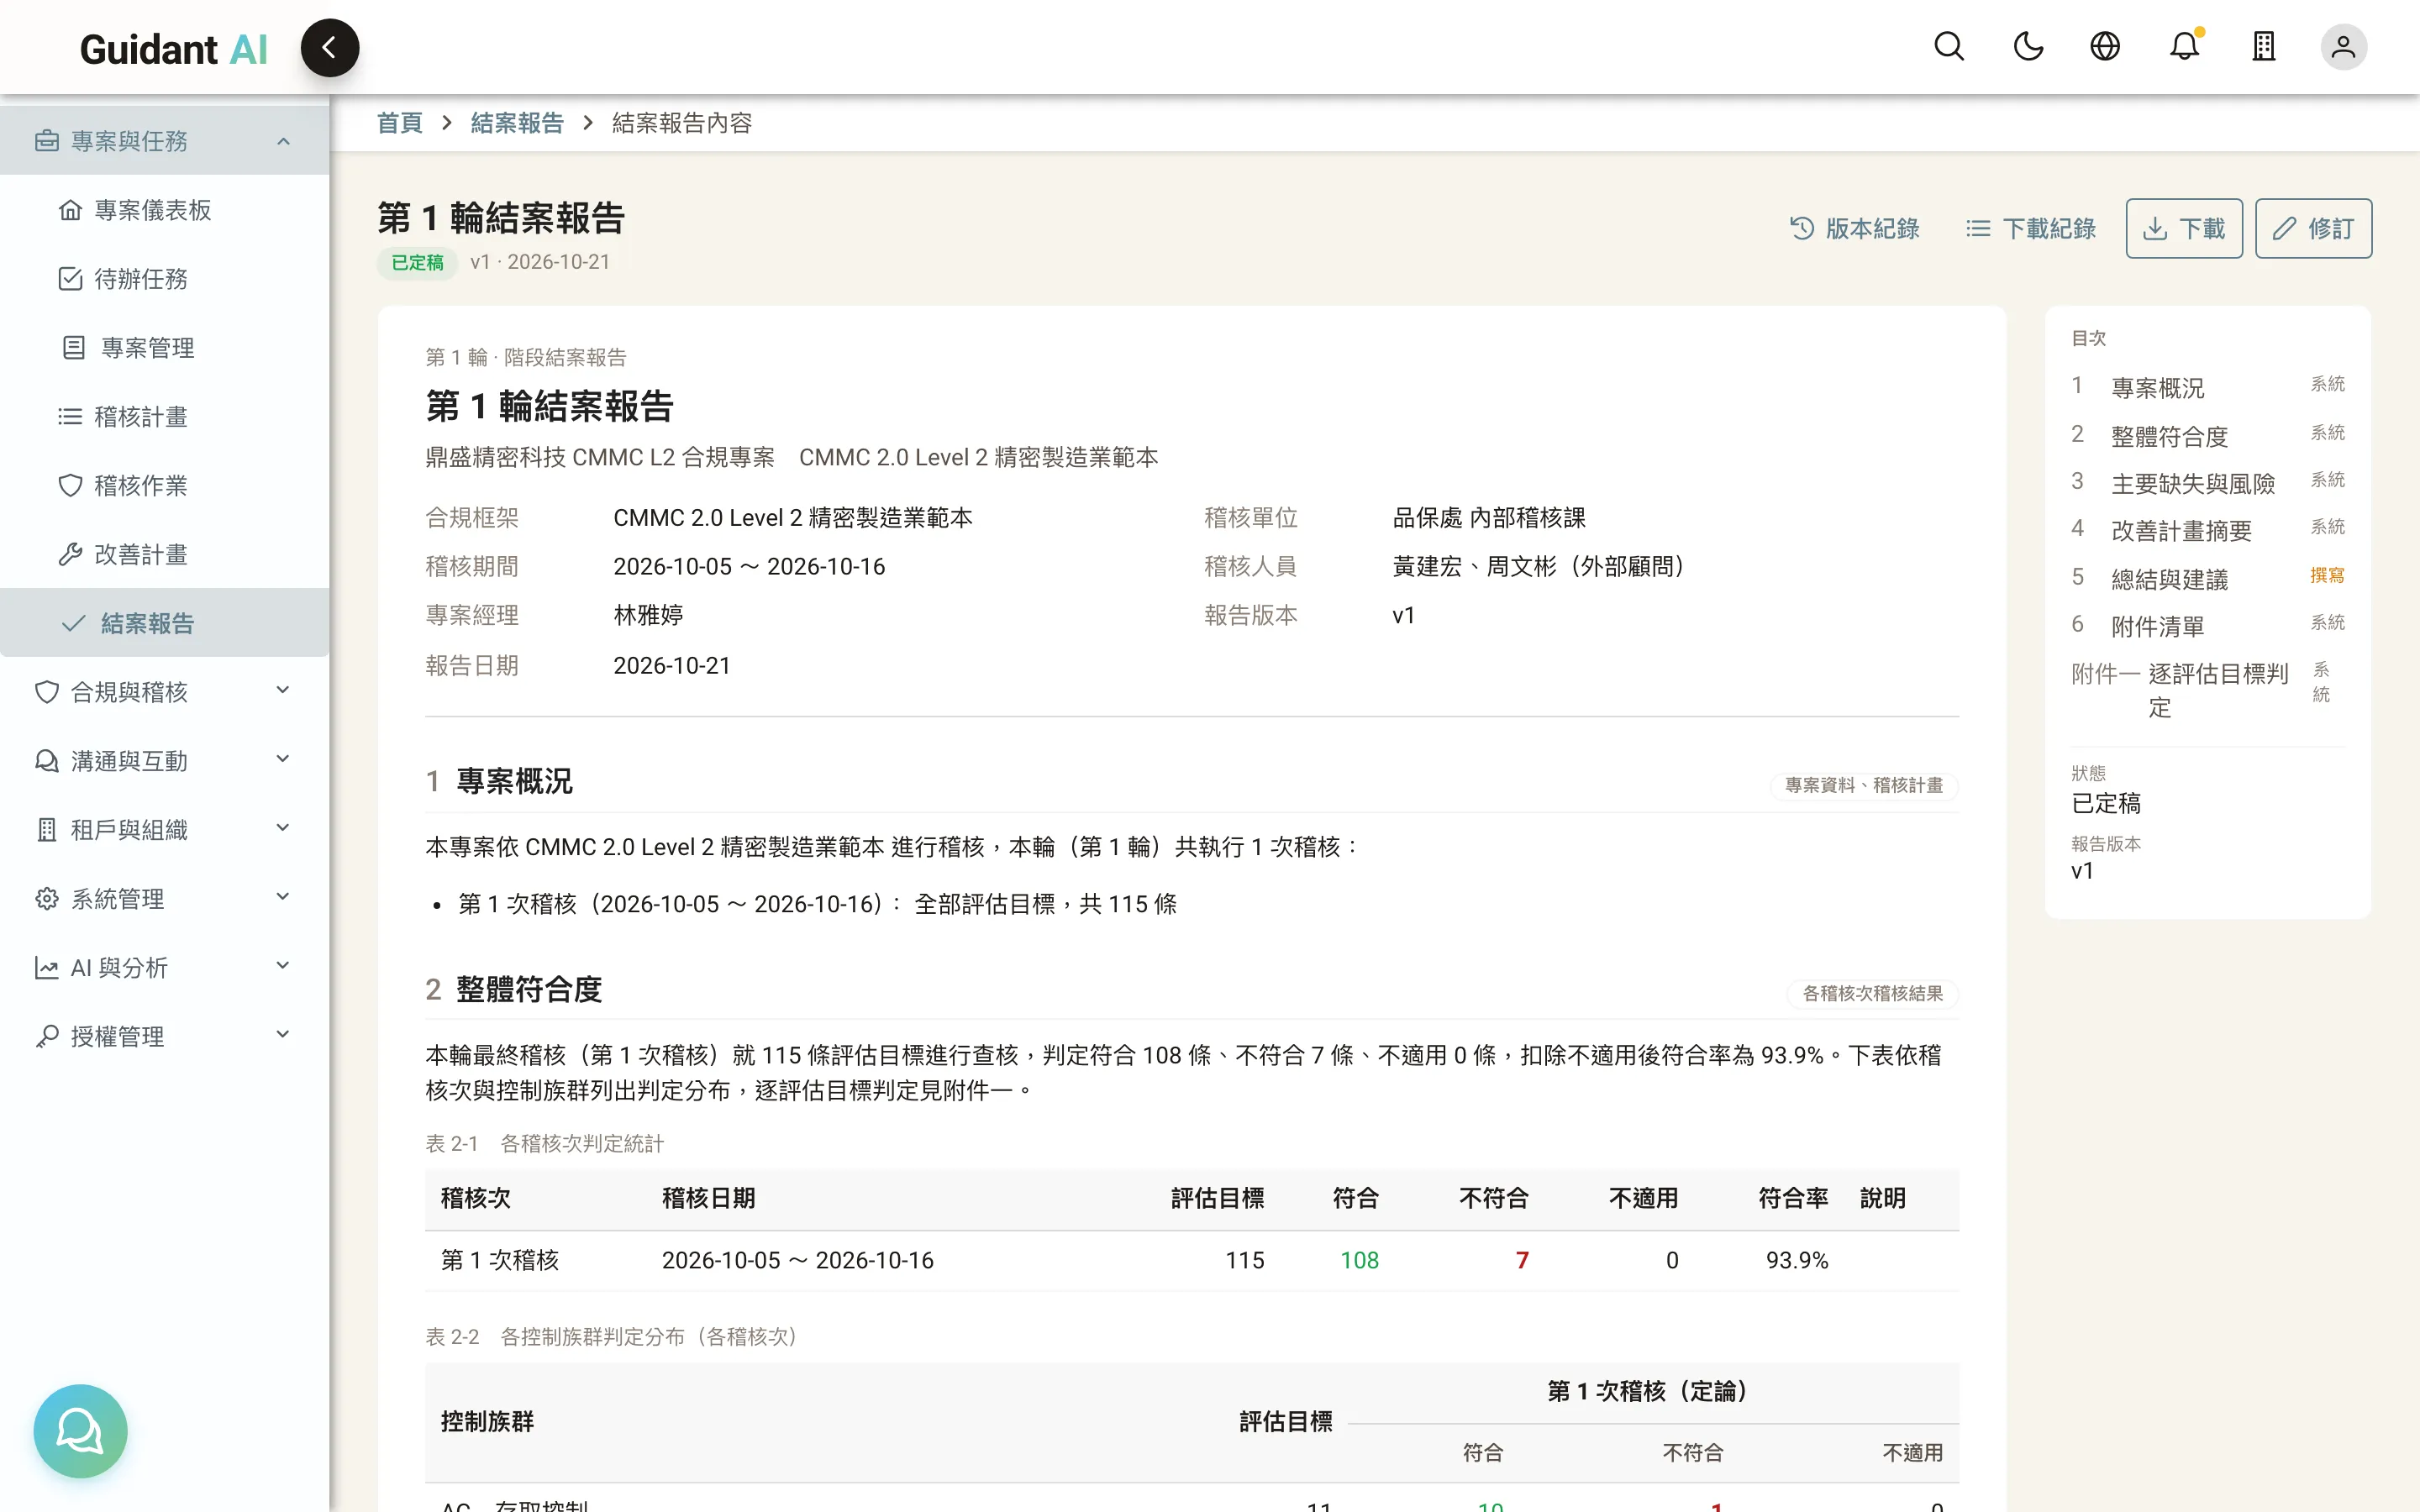
結案報告的章節——專案概況、整體符合度、主要缺失、改善計畫——全部由系統從稽核資料即時產生。只有「總結與建議」需要顧問親手寫。
- 一鍵產出:Word、PDF 下載
- 報告包:結案時的證據與對照表一起打包,日後隨時重新下載
- 定稿與修訂:定稿後鎖定,修訂留紀錄
10
GRC 治理與風險
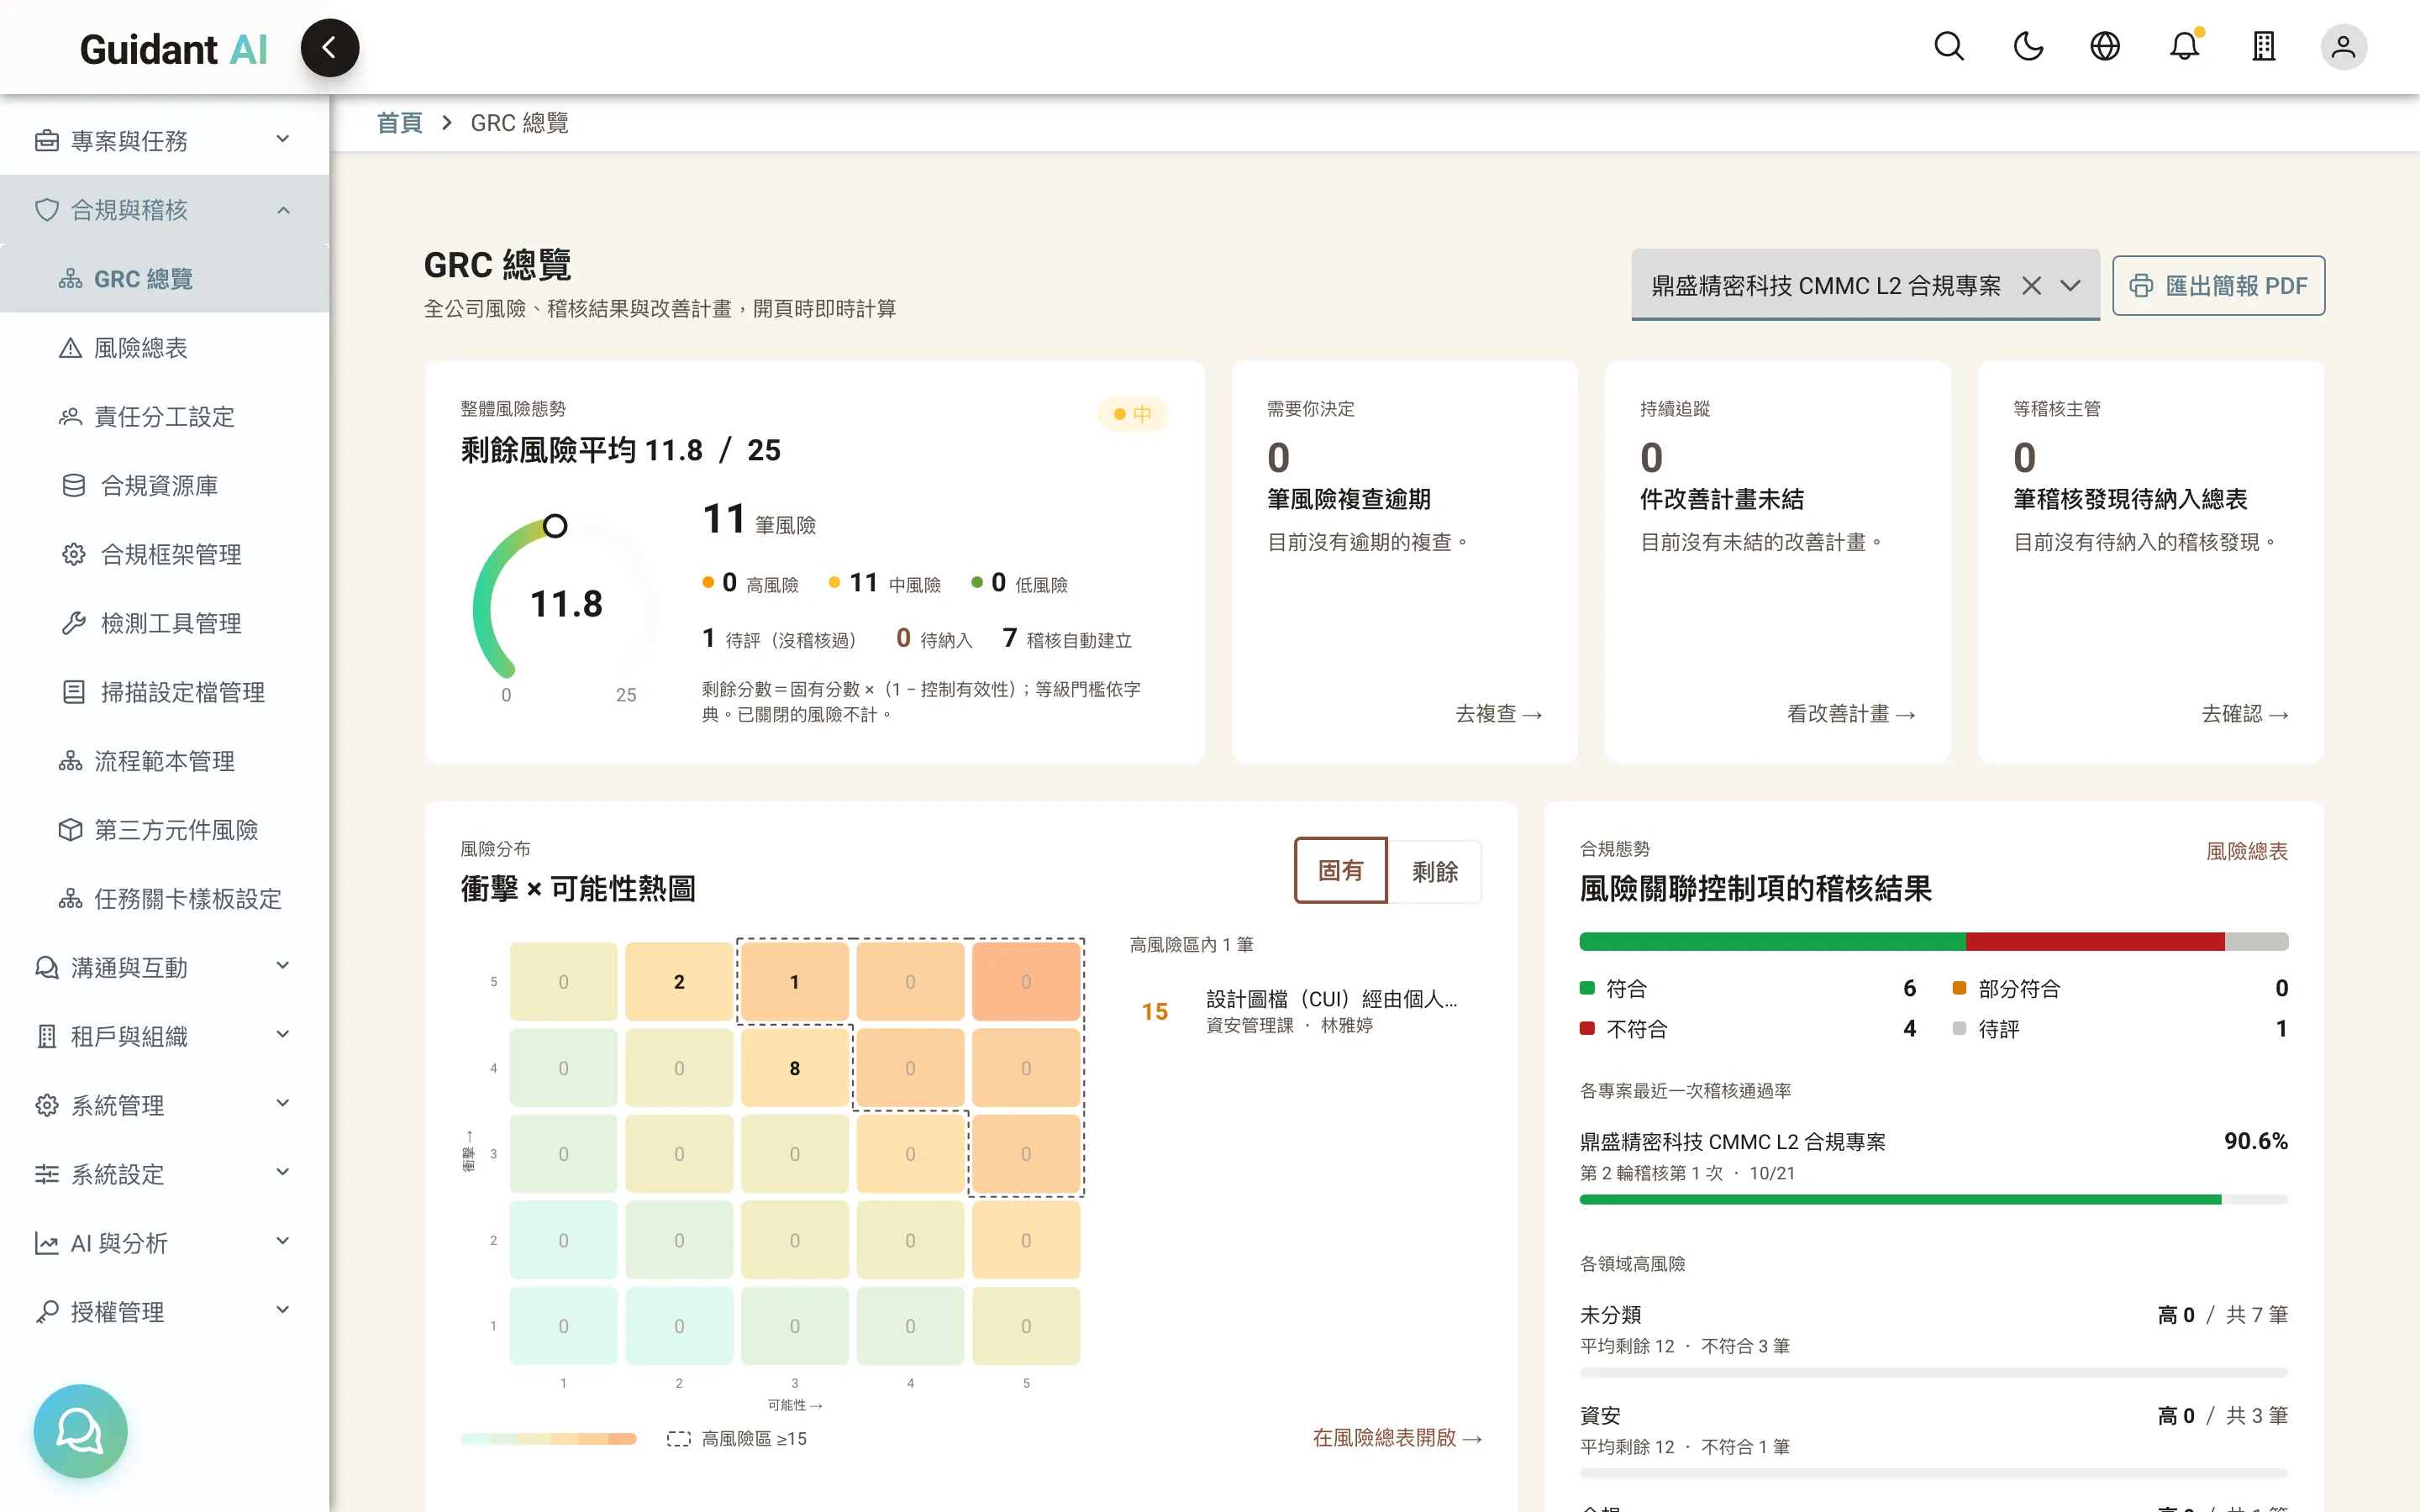
老闆要的那一頁:全公司的合規與風險,一眼看完
合規做到一定程度,主管會問:「哪個部門最需要關注?我們最大的風險是什麼?」Guidant AI 把責任分工與風險登錄放進同一個平台。
- GRC 總覽:整體風險態勢、5×5 風險熱圖、部門計分卡、未來一年複查排程;可匯出簡報
- 風險總表:全公司一張表;稽核沒過的項目自動建立風險,確認後納入
- 責任分工(RACI):每個控制項由哪個部門負責、誰執行、誰知會
11
AI 助理與 AI 儀表板
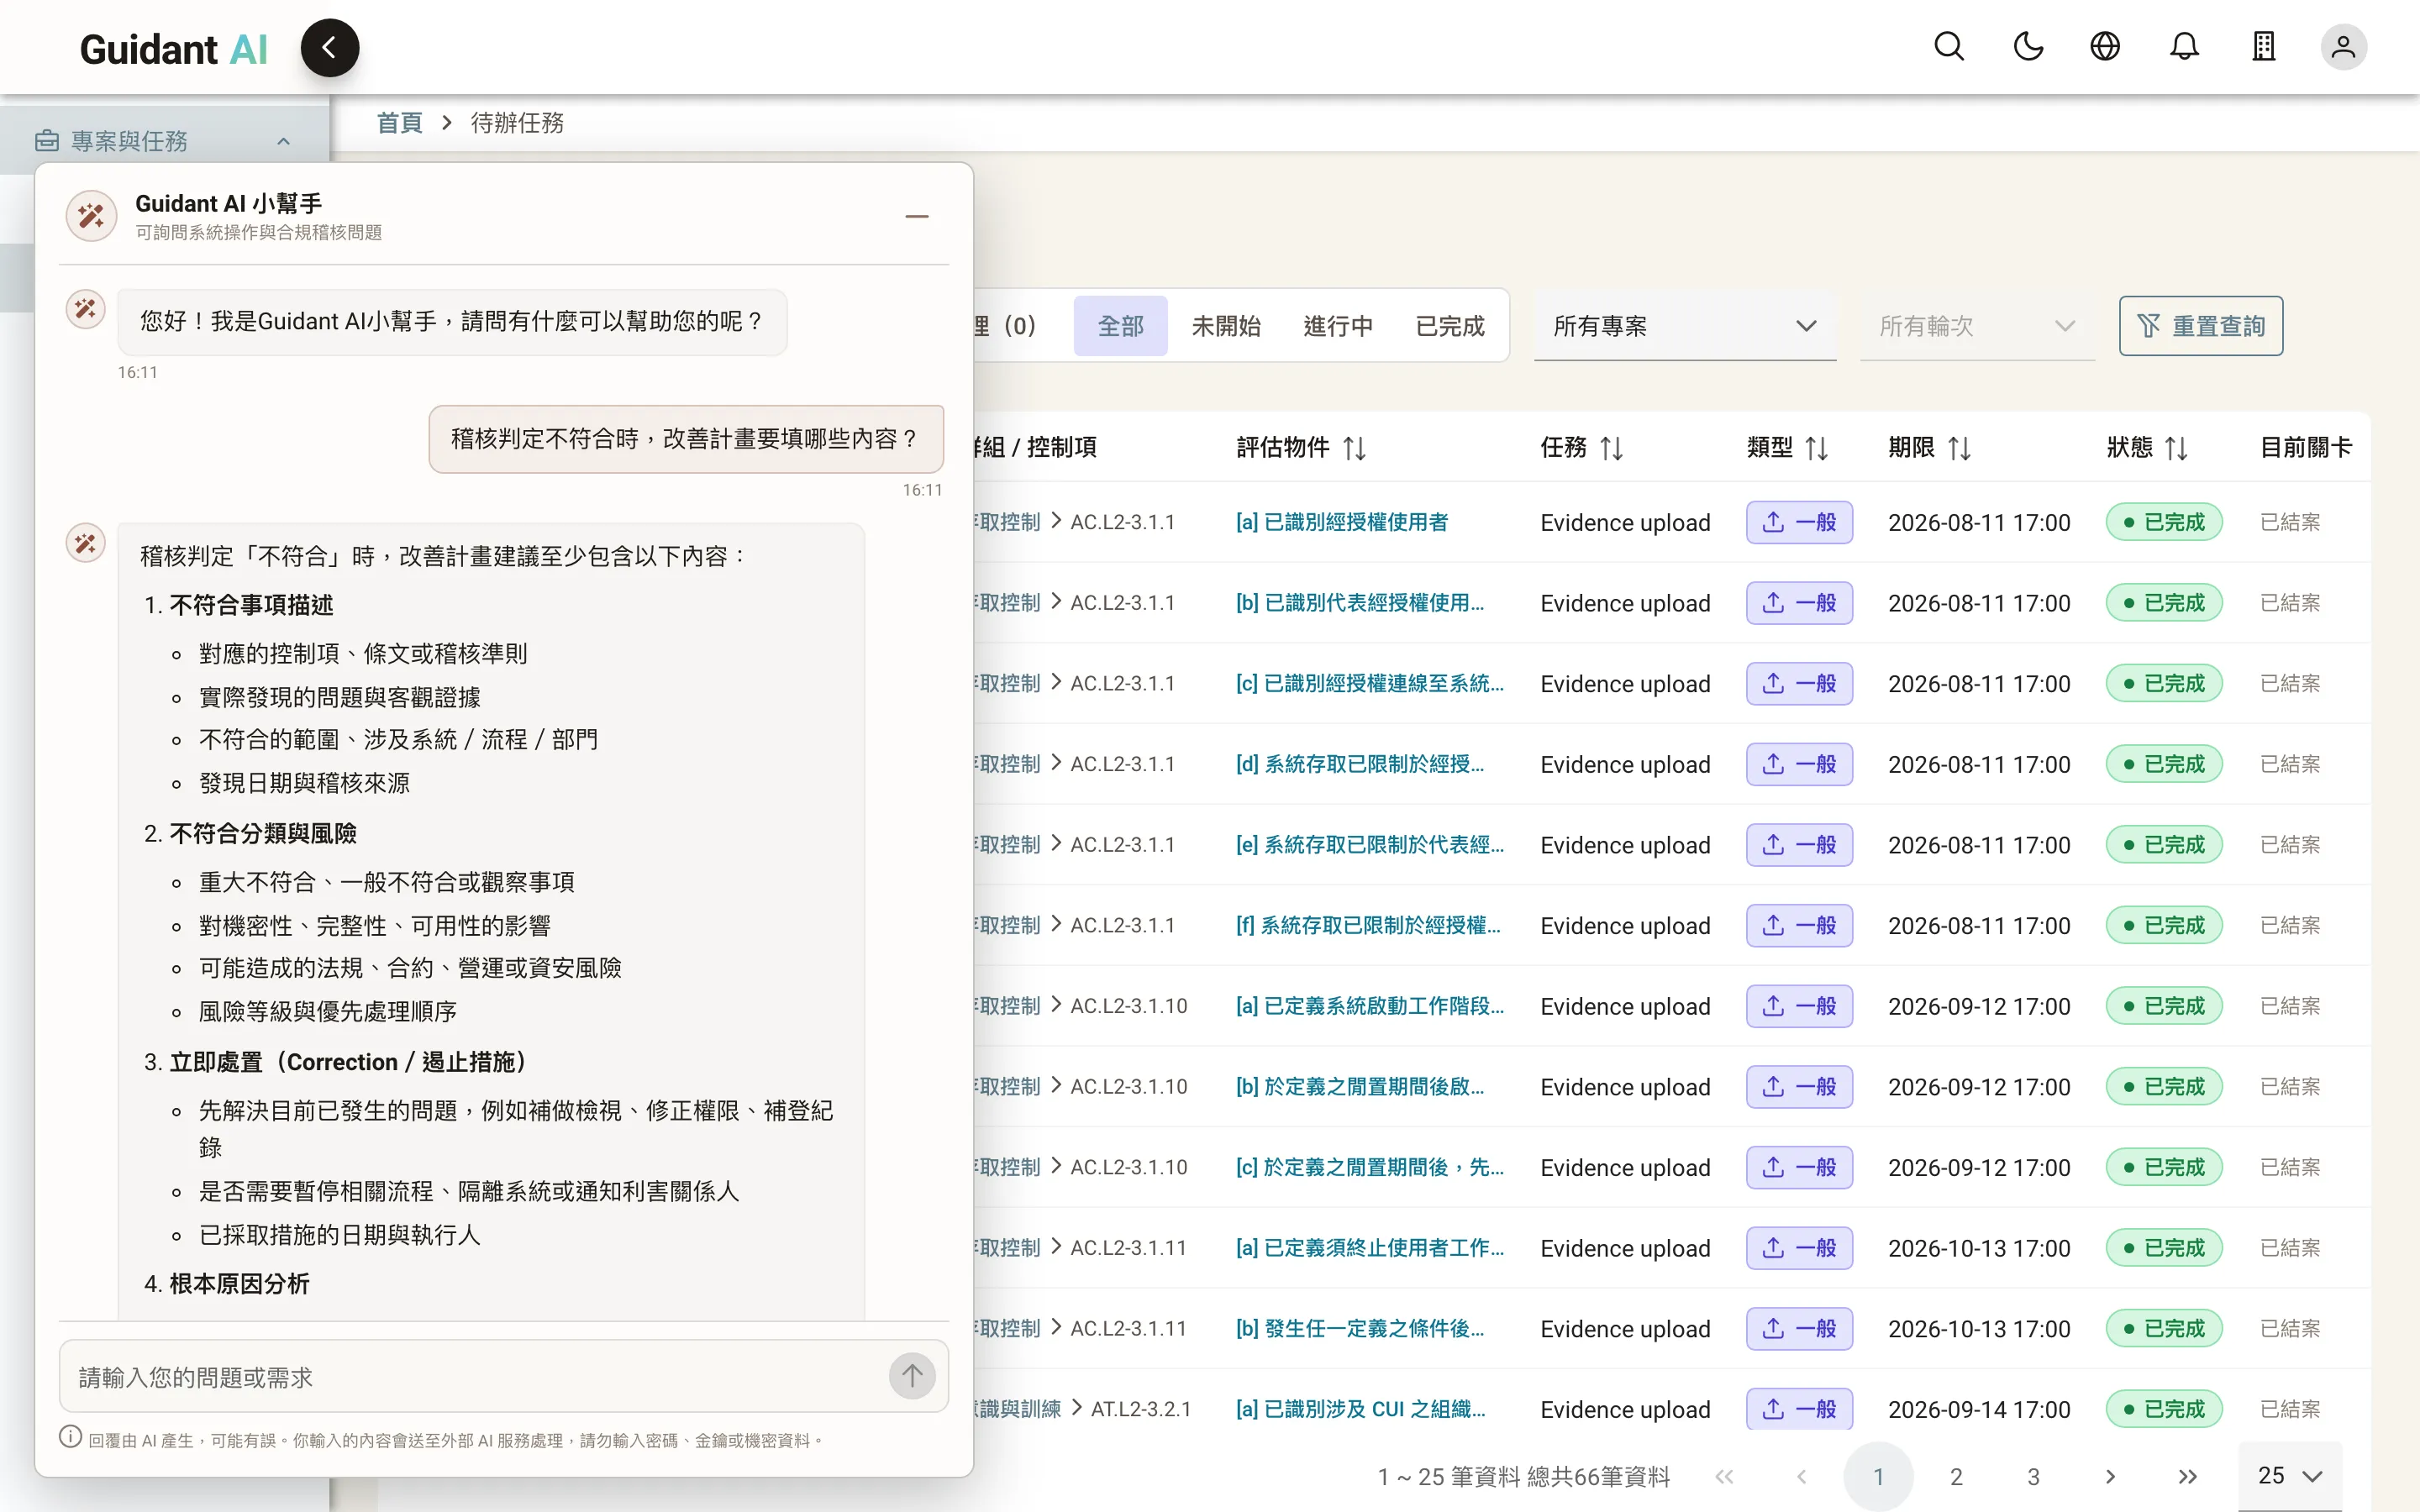
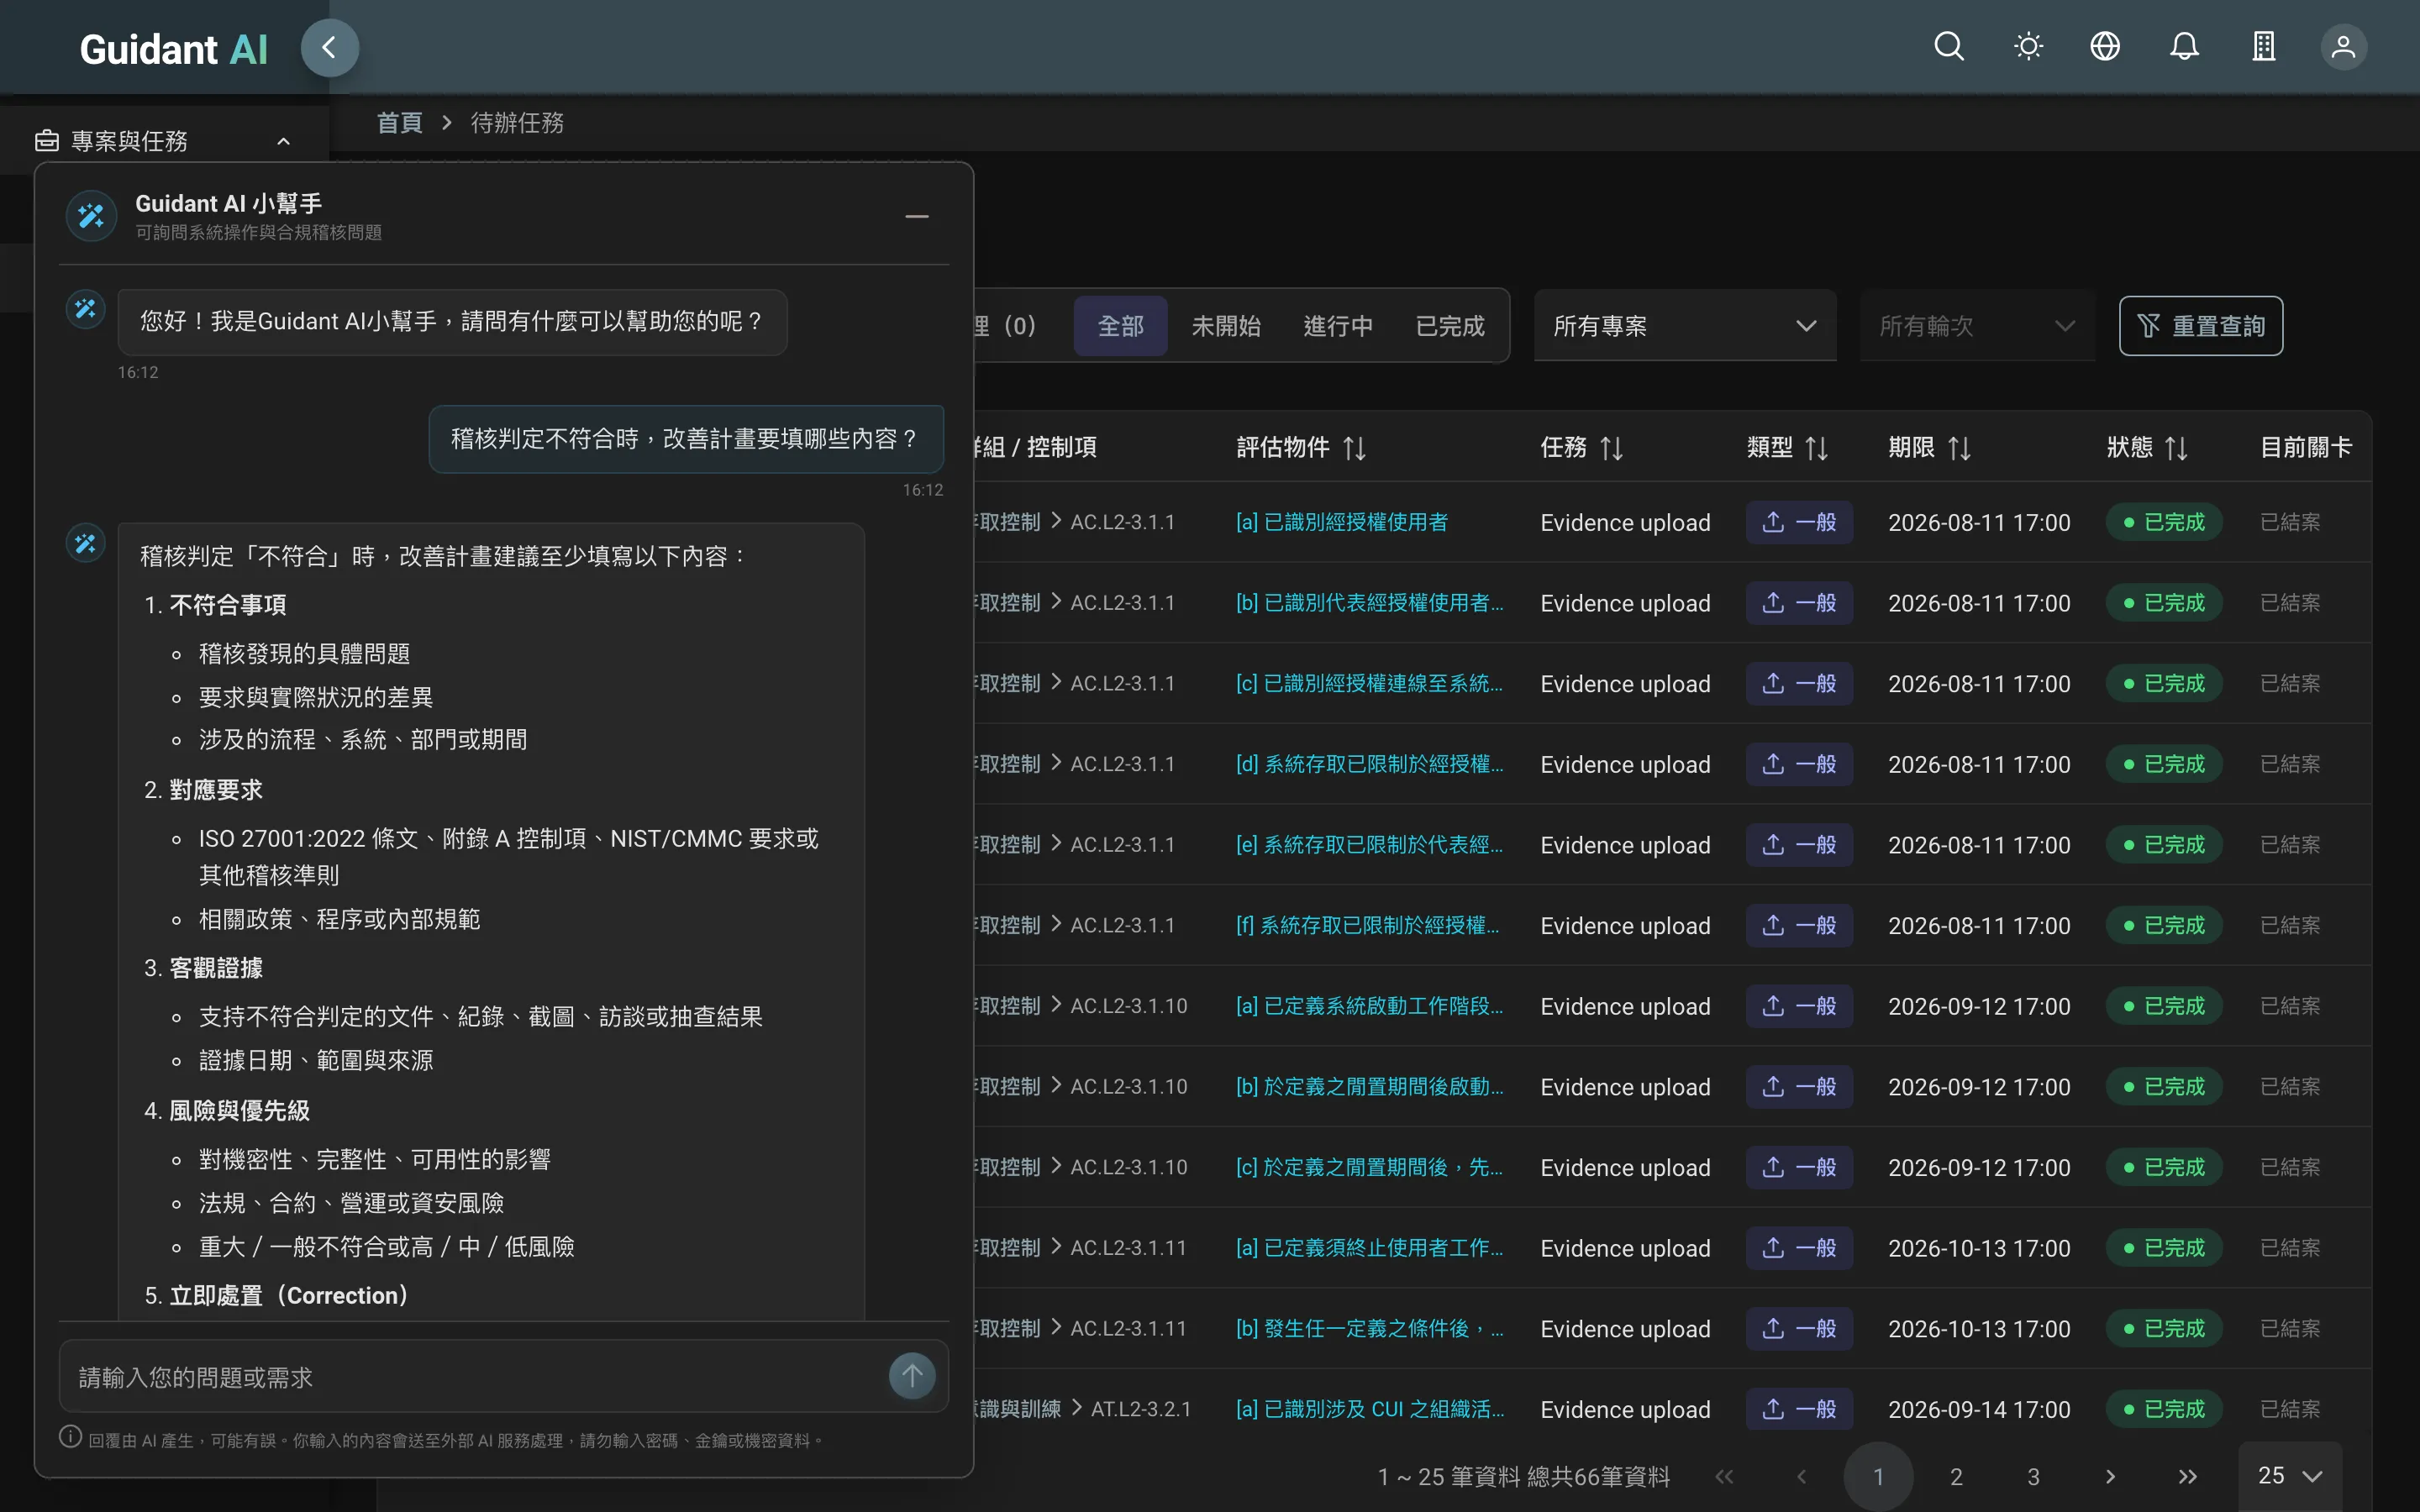
問系統怎麼用、問法規怎麼做,或用一句話生成圖表
- AI 小幫手:任何頁面右下角都能叫出來,回答系統操作與合規知識(ISO 27001、CMMC、控制項、證據、稽核實務)
- AI 儀表板:輸入「各專案不符合項目數量」,系統直接產出圖表與表格
- AI 閘道:每一次 AI 呼叫都先遮蔽機敏資料、擋下不當請求、控管使用額度,並留下紀錄
12
企業級管理與落地部署
符合企業 IT 的管理要求,可以整套裝在你的機房
- 落地部署:提供完整安裝包,在企業內部的伺服器上安裝;證據檔案也可以存放在你指定的位置
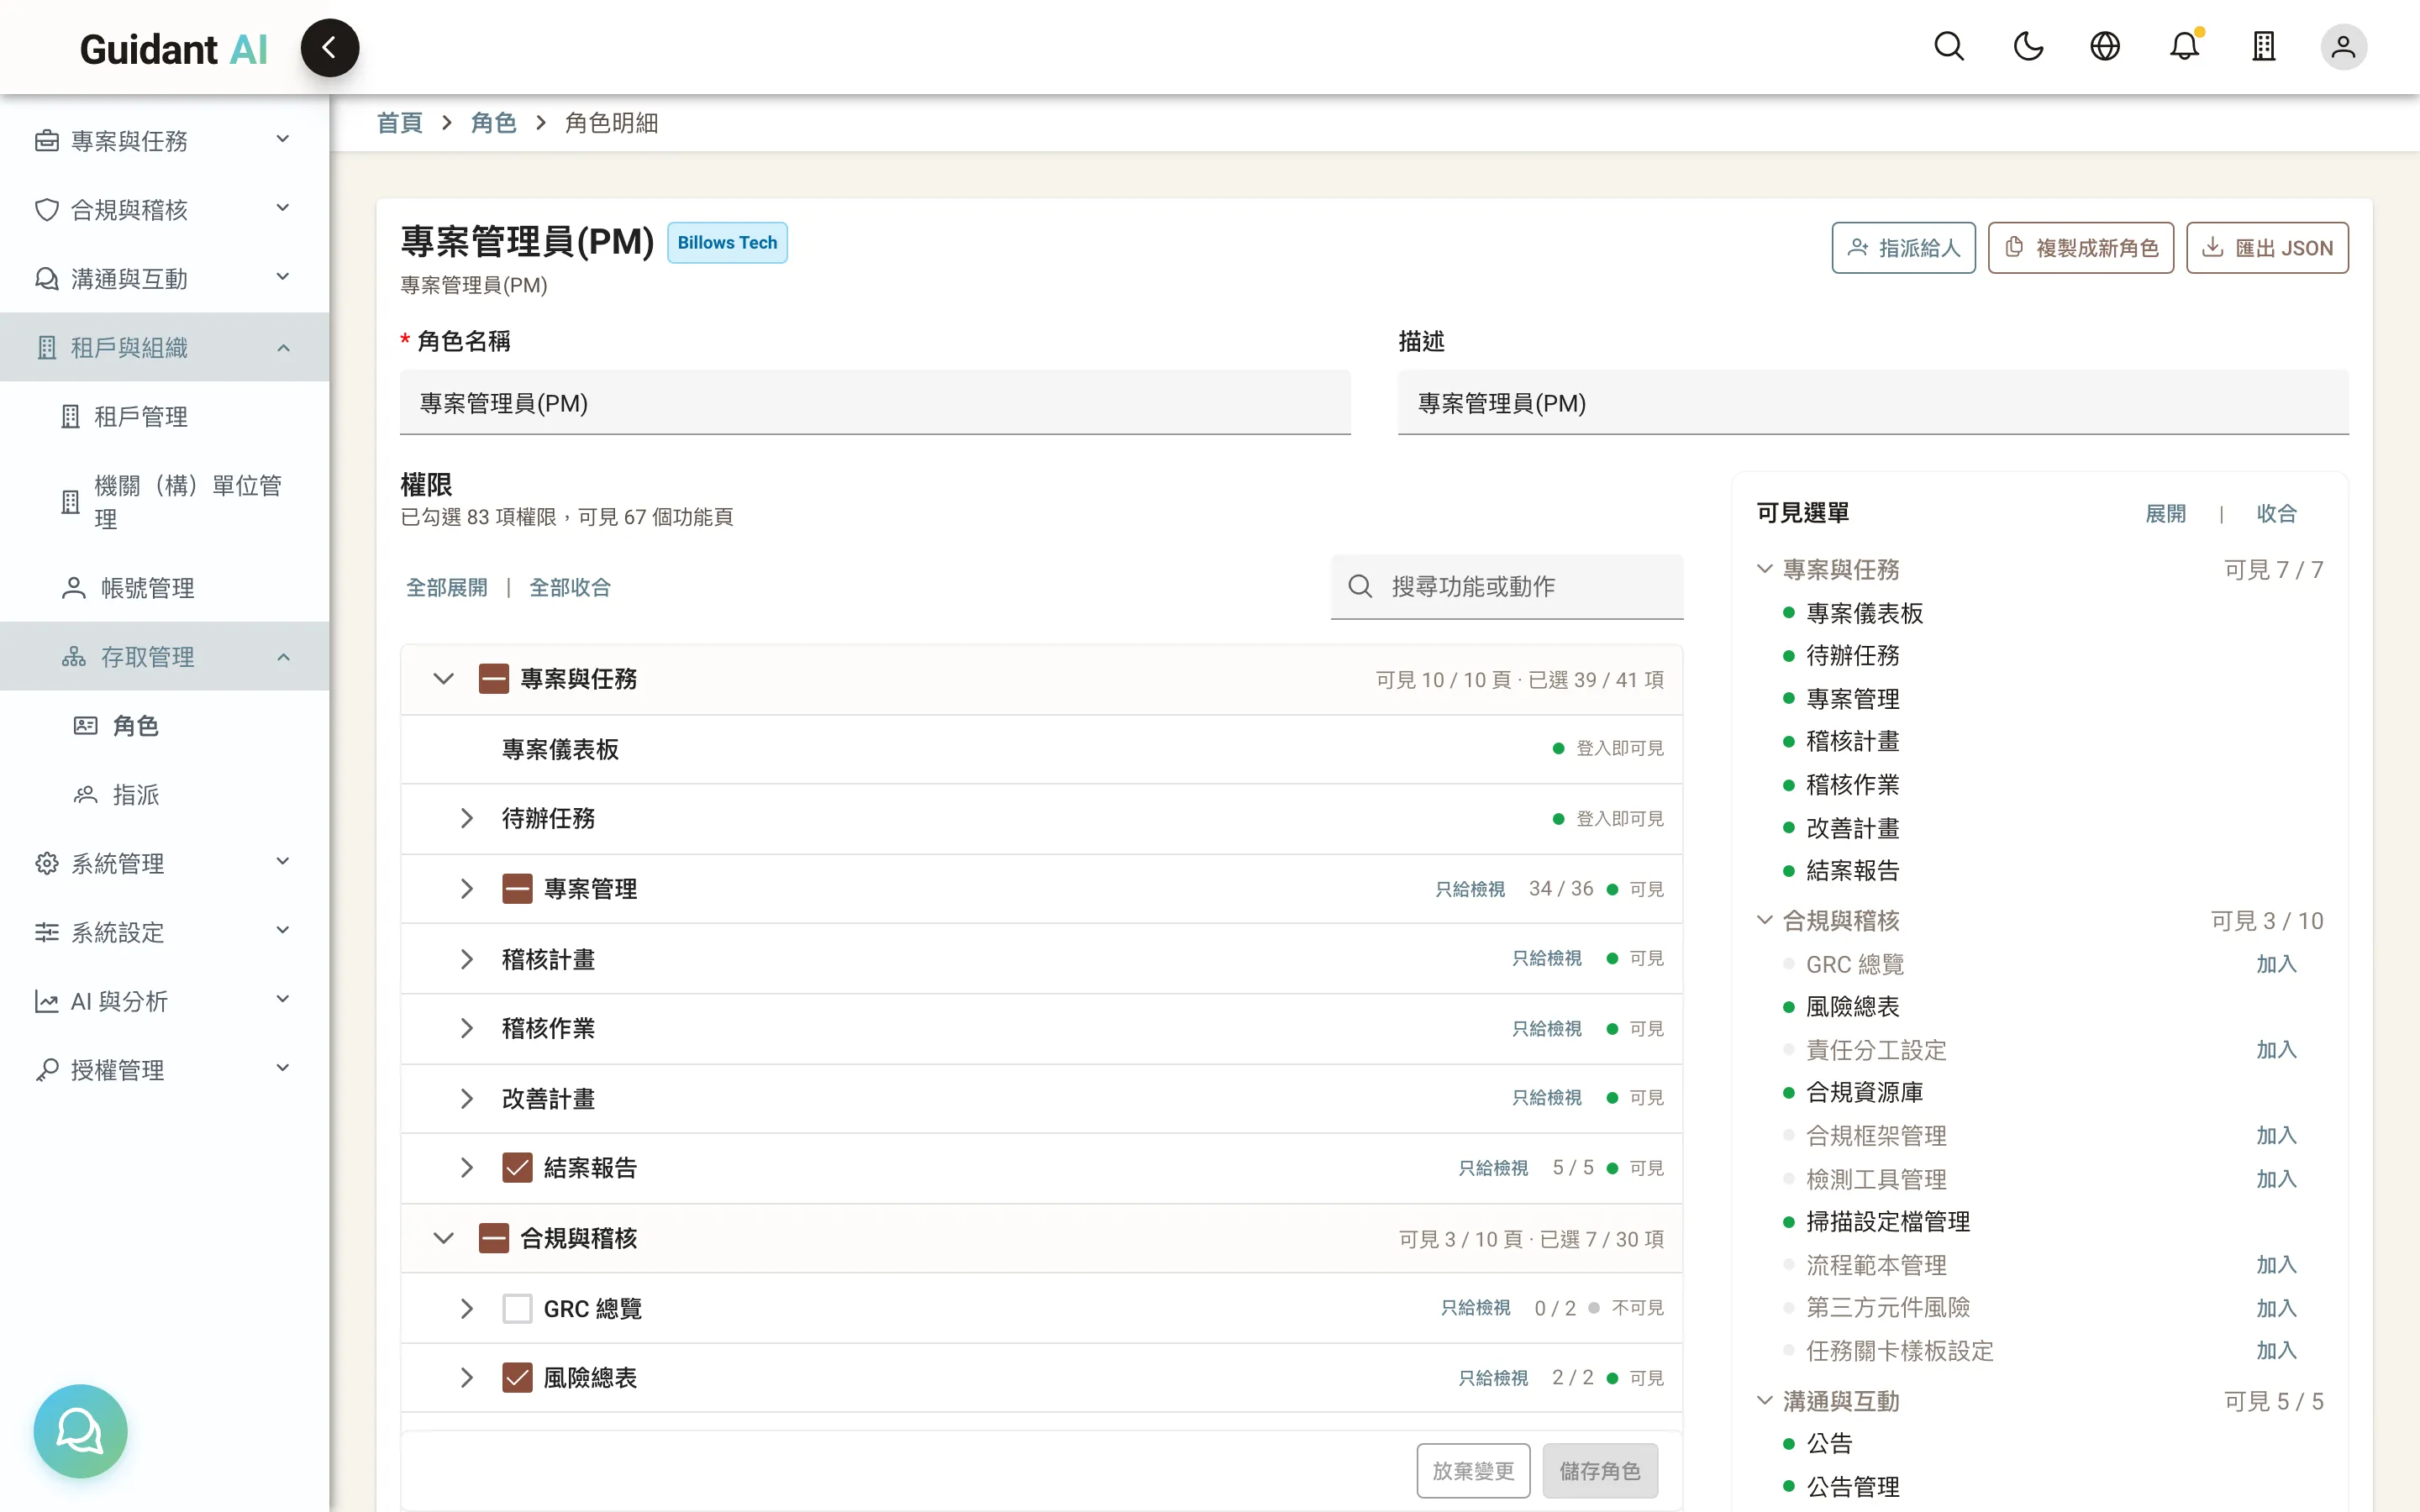
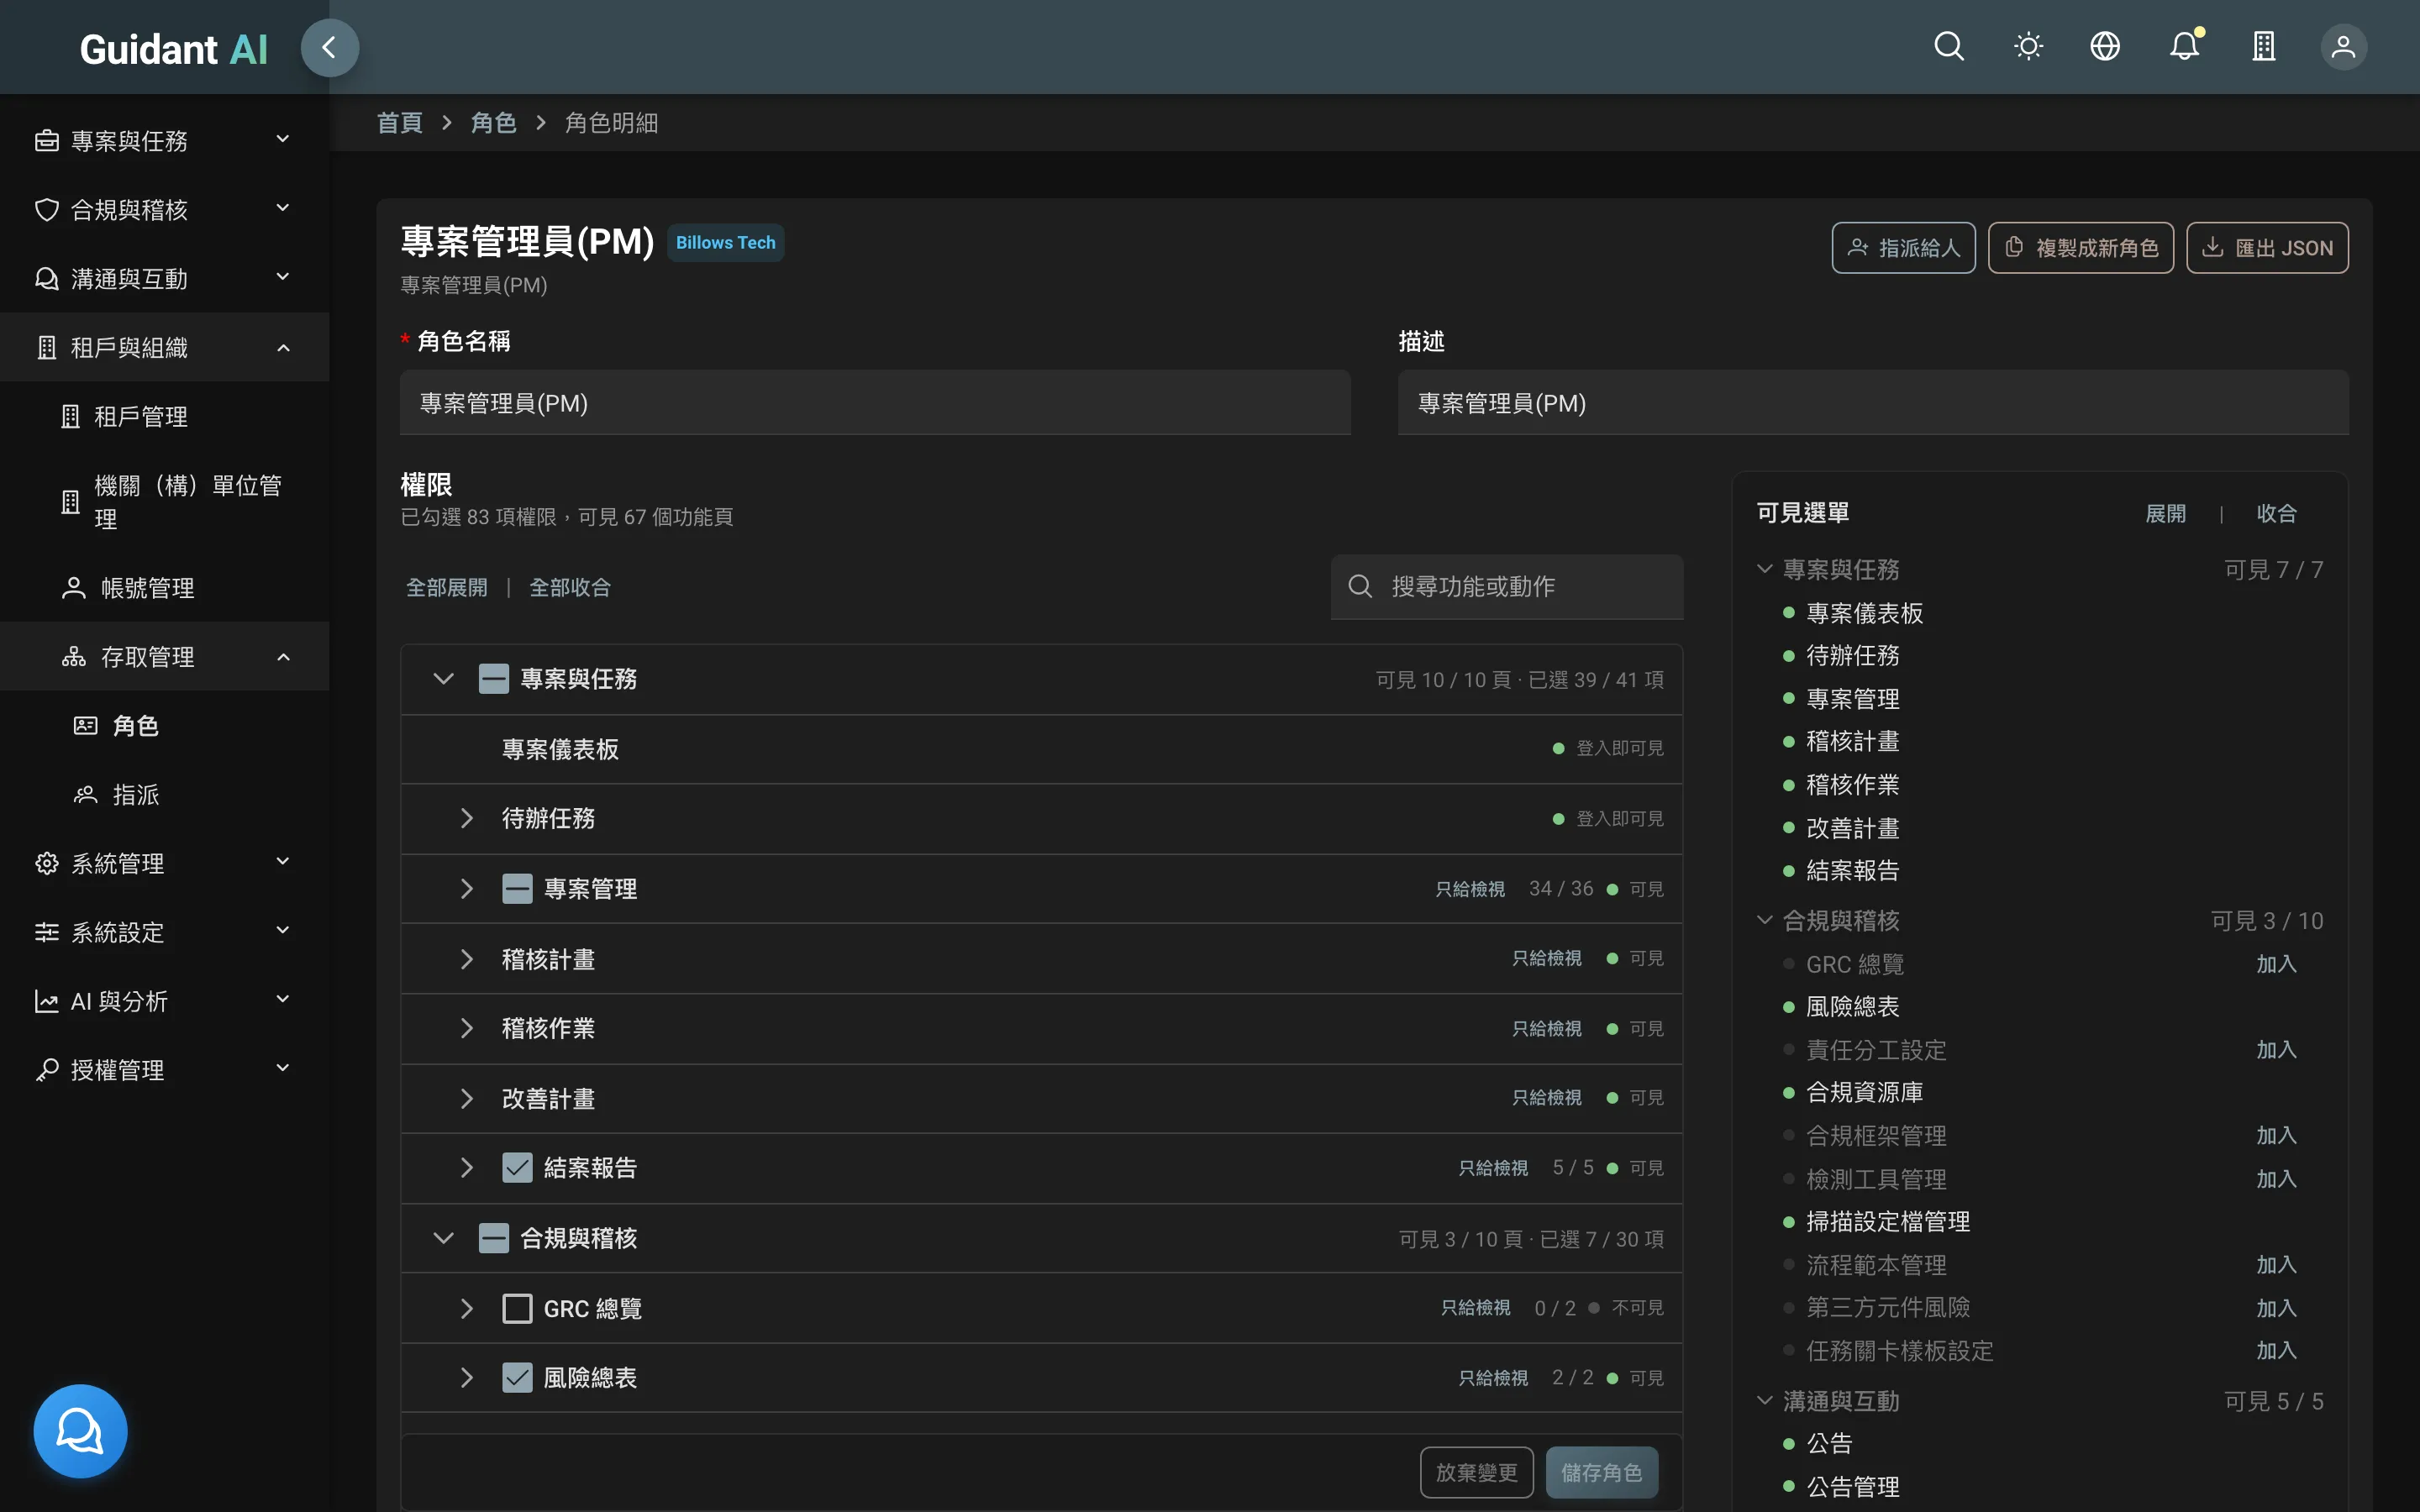
- 存取管理:誰、什麼角色、管哪個範圍、到什麼時候——權限清楚、到期自動失效
- 企業整合:LDAP 帳號、多因素驗證、安全政策、Log 轉發到你的 SIEM(Syslog/GELF)、Email 與即時通知
- 多租戶與部門:集團、子公司、部門分層管理,資料彼此隔離
- 程式保護:安裝版經編譯保護並具防竄改檢查
更多功能
問卷
設計問卷、綁在任務上讓受稽方填答
公告與意見回饋
站內公告;問題回報可同步到 GitLab/GitHub
雲端整合
從 Google Drive 資料夾取得證據
資產盤點
資訊系統與設備清冊,含版本與支援期
多語系
繁體中文、英文介面
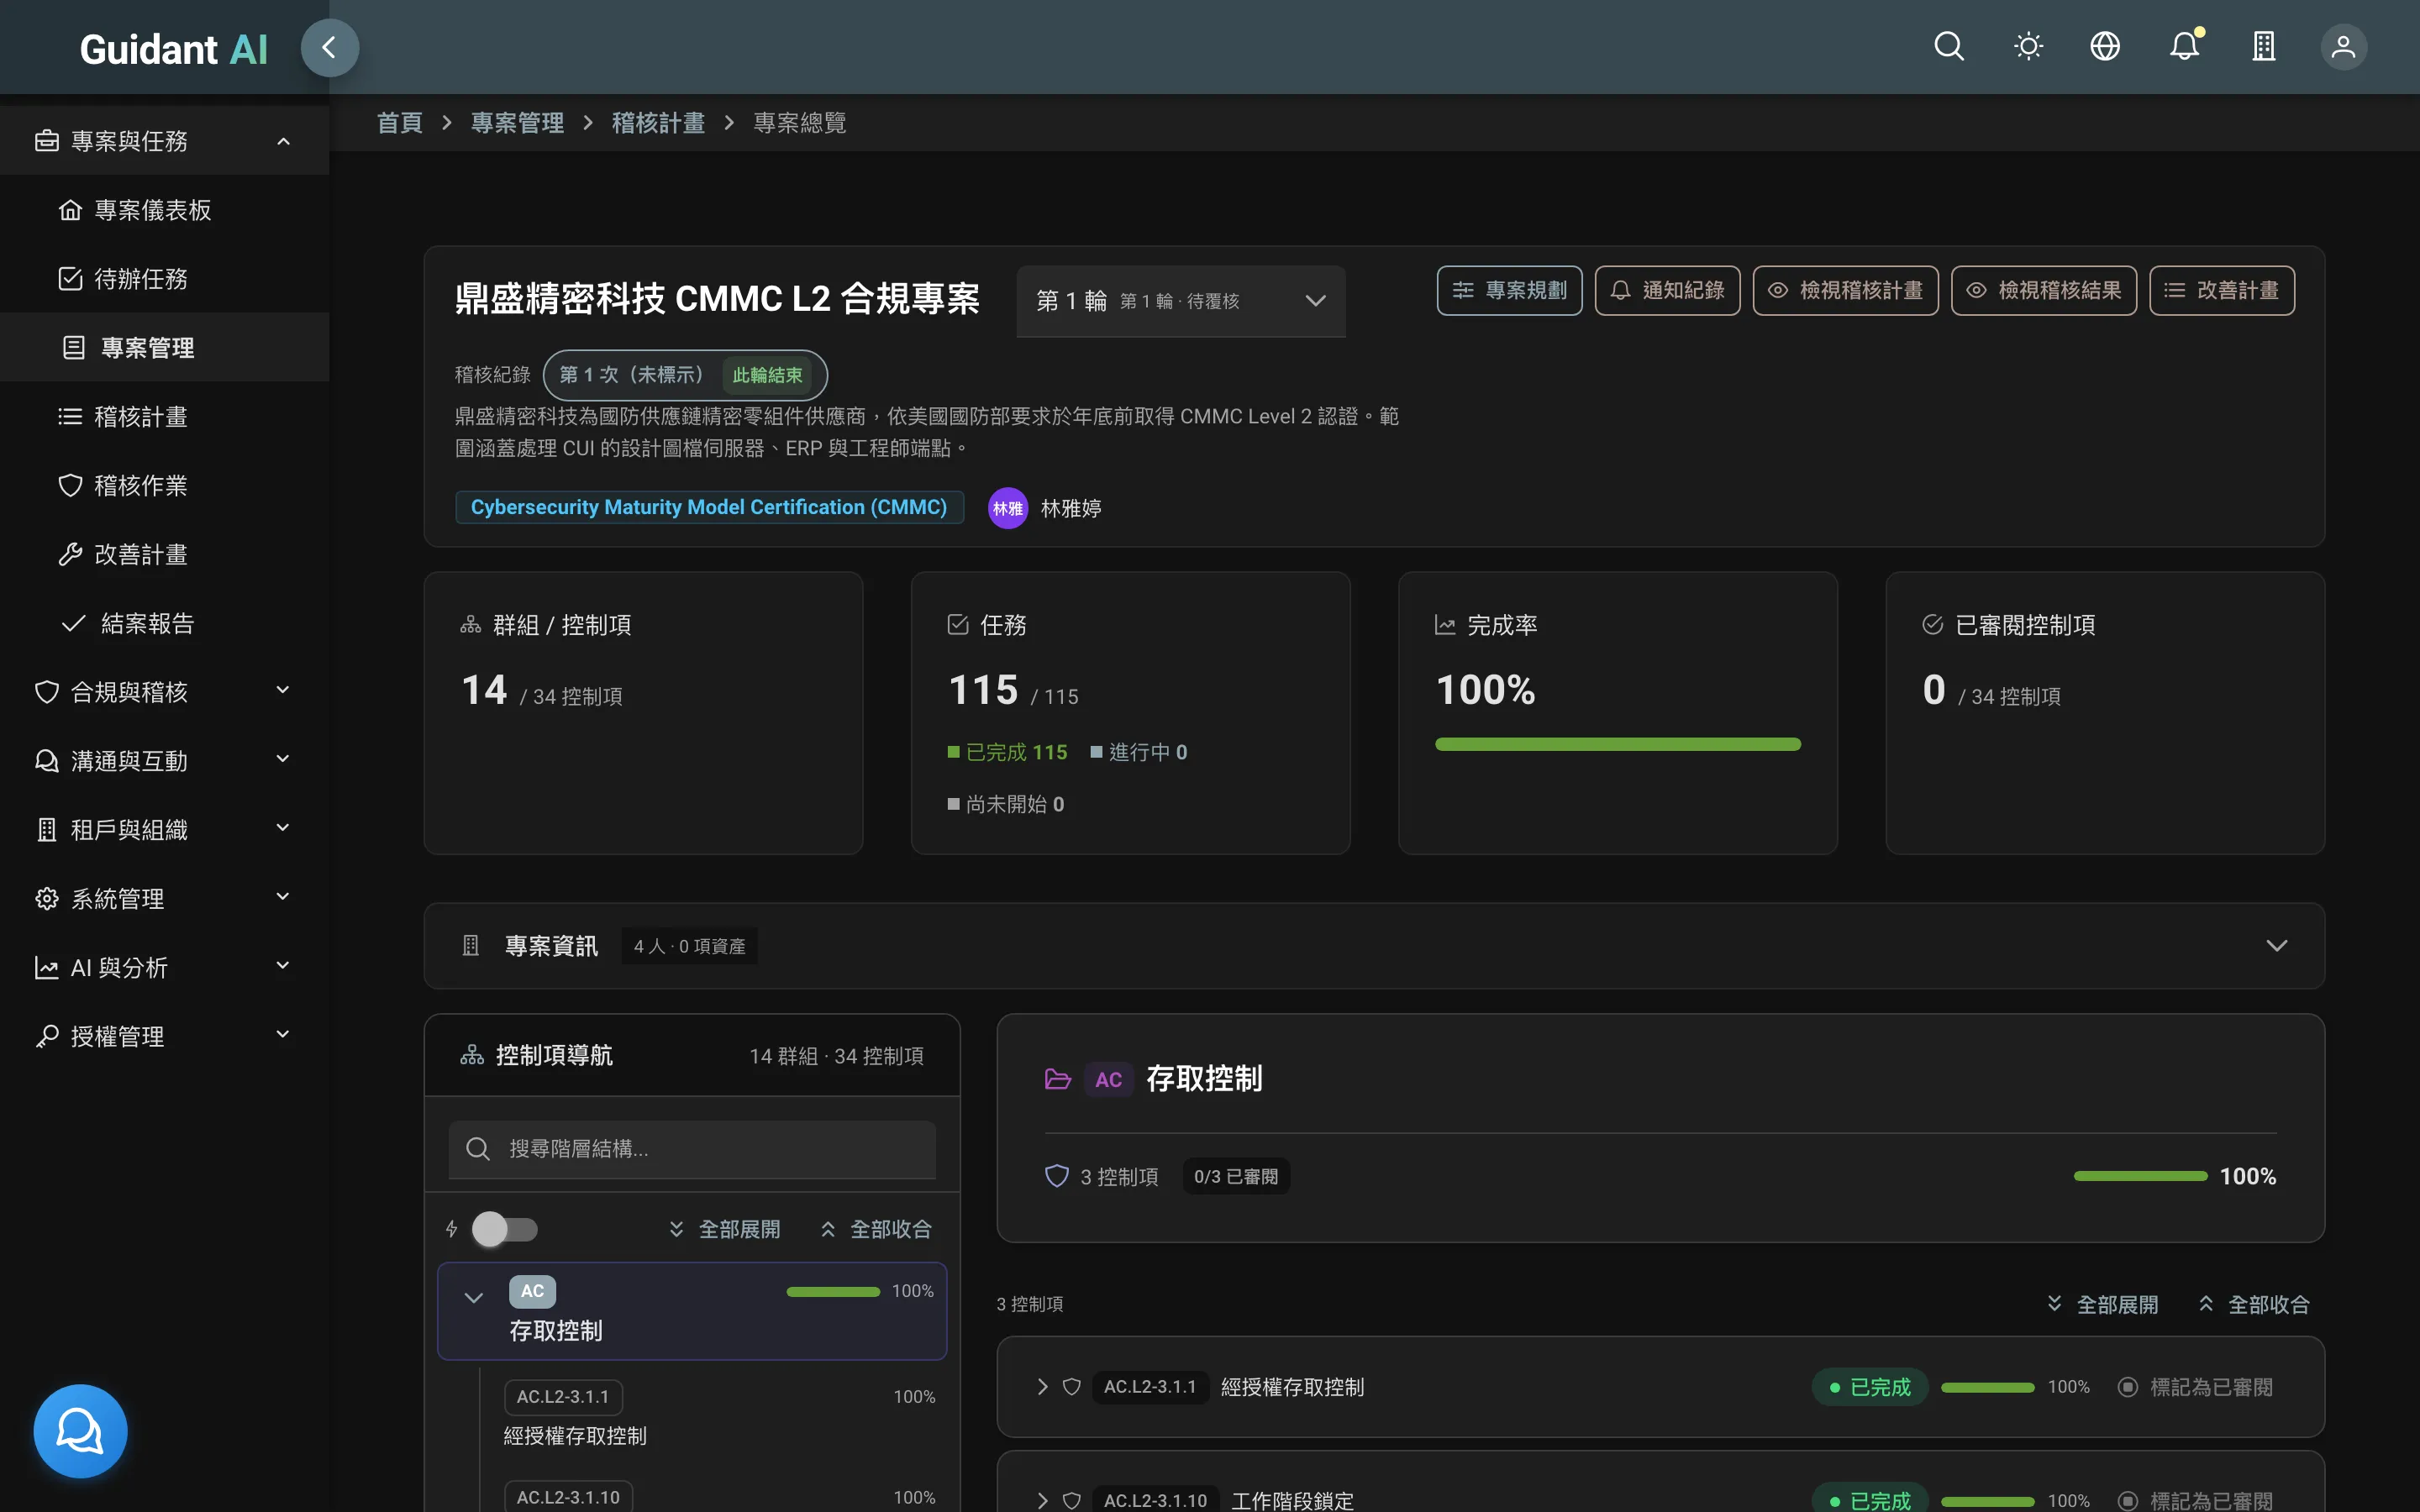
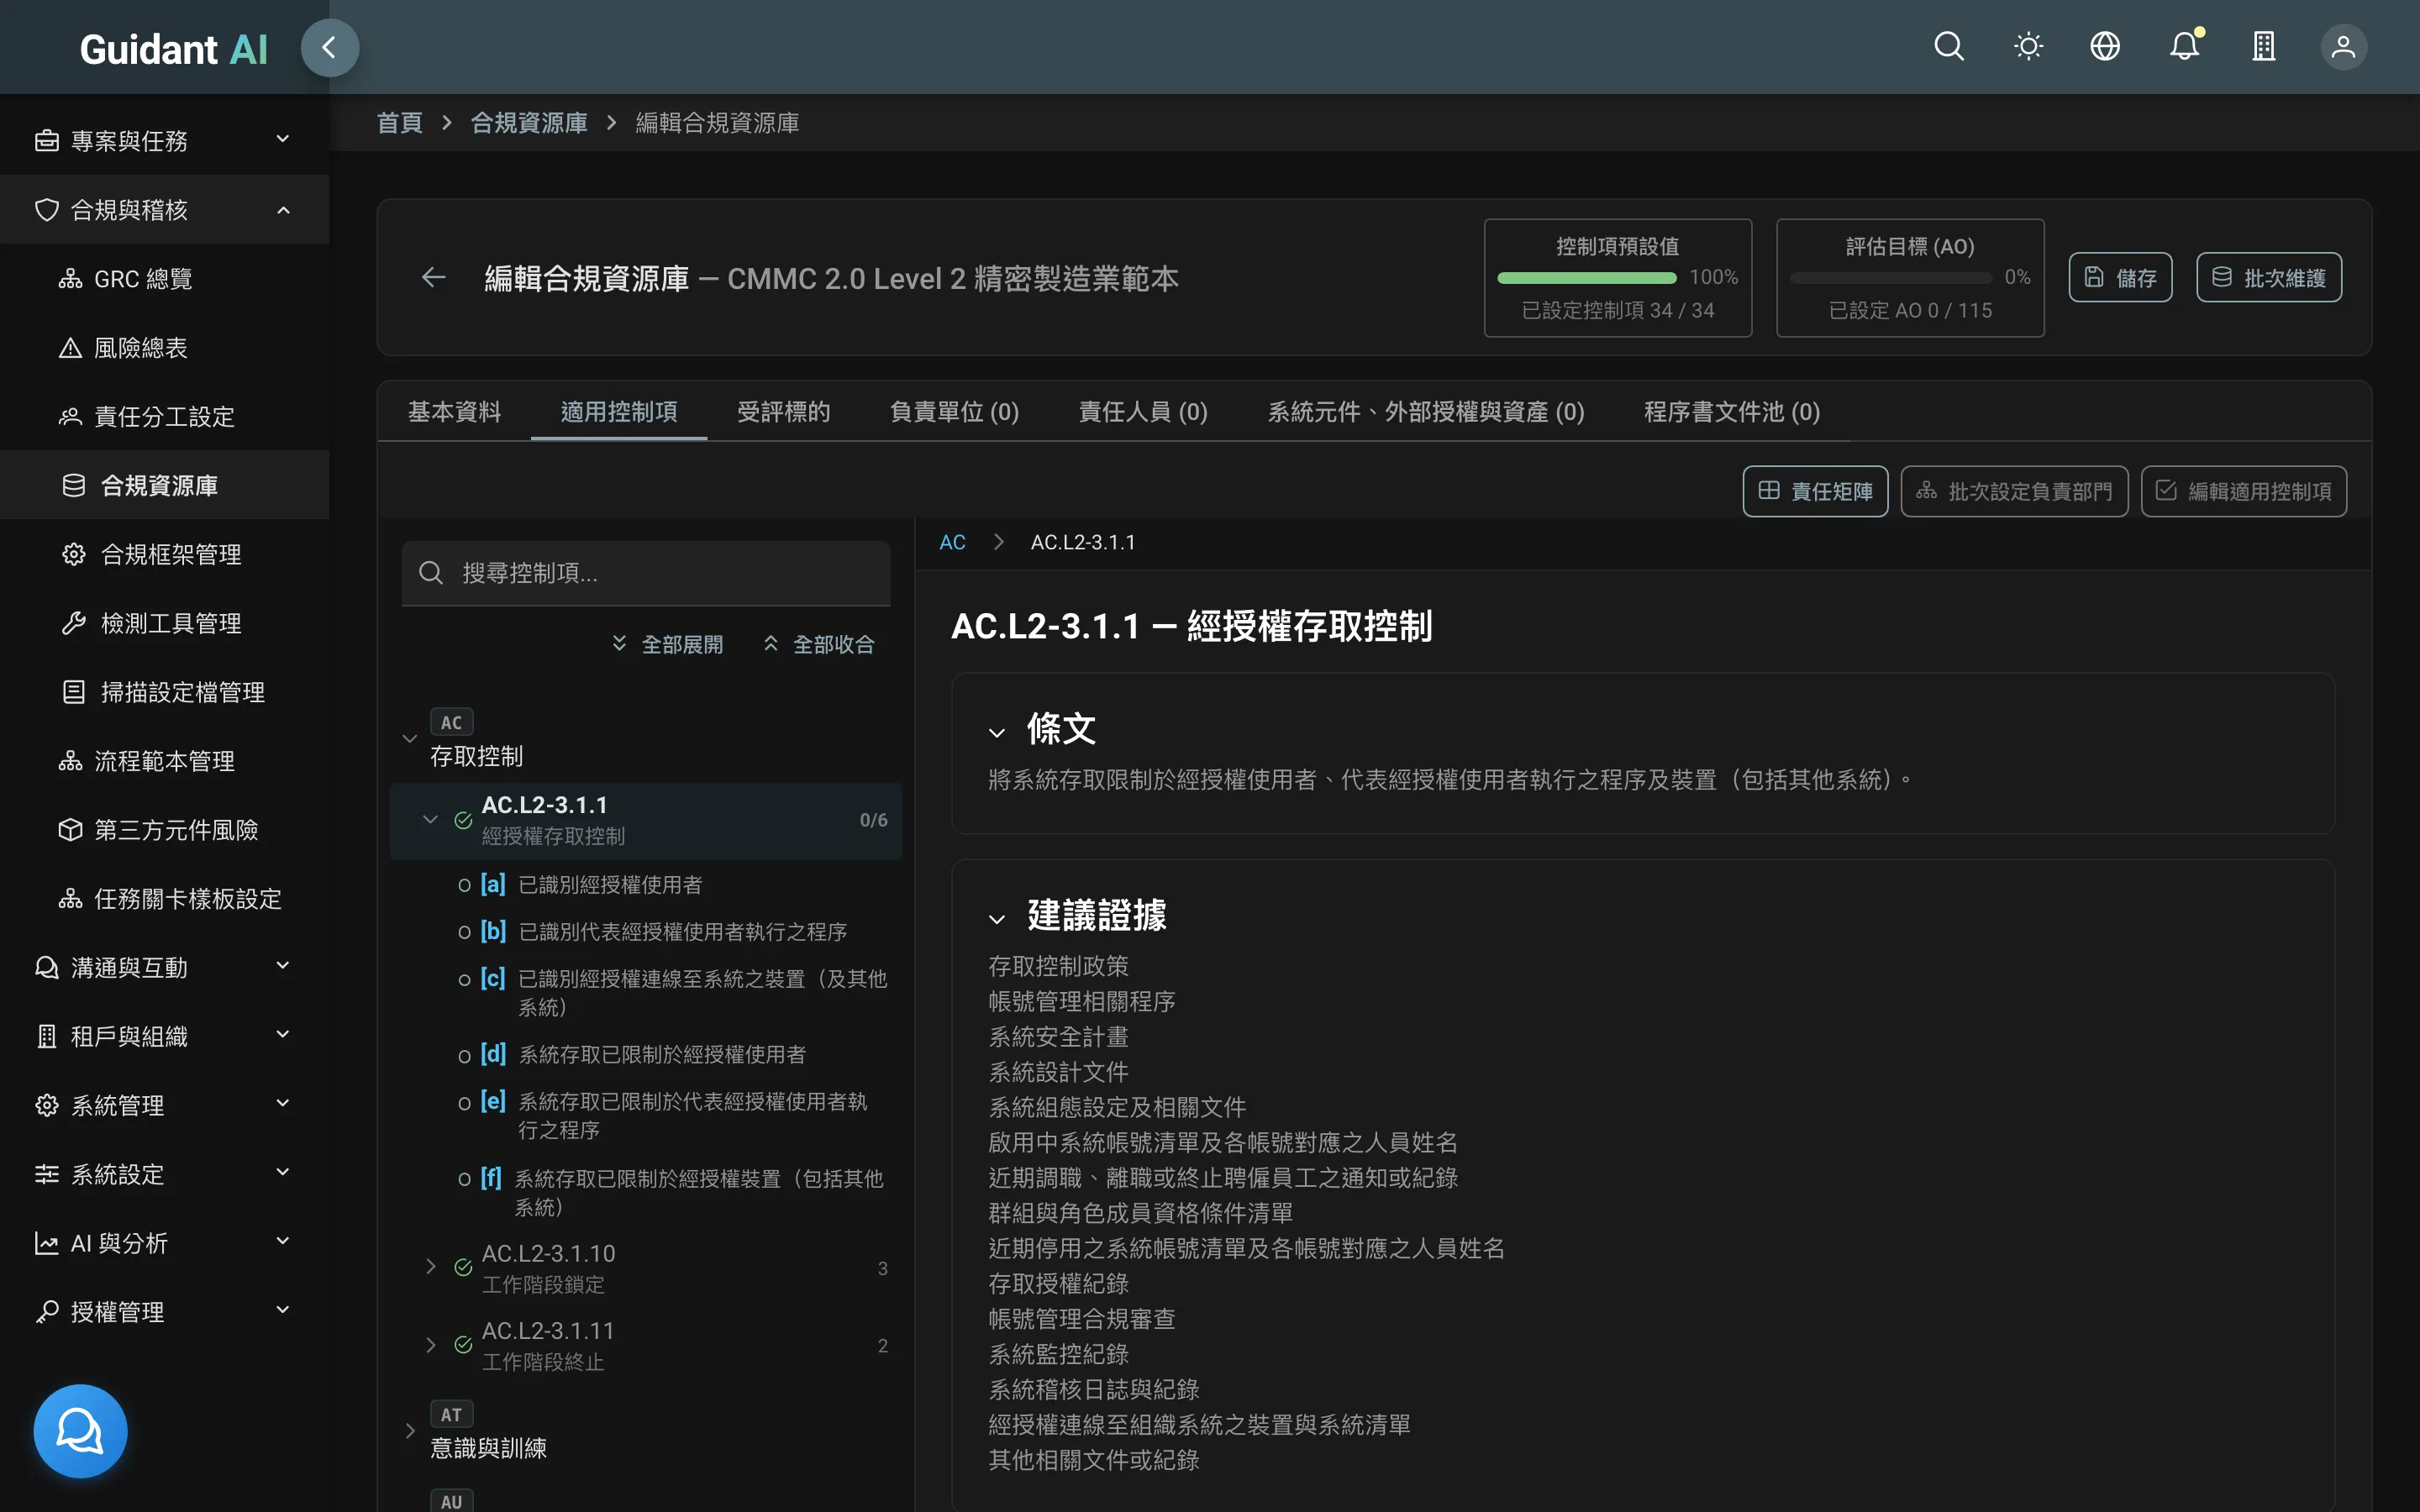
亮色/暗色主題
依個人習慣切換
部署方式
- 安裝位置
- 企業自有伺服器或私有雲
- 資料存放
- 全部留在企業環境,證據檔可存本機、MinIO 或指定的檔案 Agent
- 安裝方式
- 提供完整安裝包與安裝手冊、教學影片
- 授權
- 依模組授權,可分批啟用
我們的安全承諾
- 公開漏洞通報政策與安全公告 →
- 每個版本提供 SBOM
- 每版支援期至少五年